
En les auditories internes, la mateixa constatació es repeteix sovint: una xarxa on tot sembla net pel costat d’IPv4, tallafocs implantat, VLAN segmentades, pedaços aplicats. I tanmateix, un sol equip de treball pot bastar per fer caure el domini sencer en menys d’una hora. Entre les portes d’entrada més discretes en aquest cas, n’hi ha una que depèn d’un protocol que gairebé ningú no vigila: IPv6, activat per defecte a Windows i deixat sense configurar. Aquest article detalla l’atac mitm6 pas a pas, amb el context que explica per què continua sent tan eficaç anys després de la seva publicació.
IPv6: el protocol que ningú no configura
Des de Windows Vista, IPv6 està actiu per defecte a tots els equips i tots els servidors. Millor (o pitjor, segons com es miri): la pila de xarxa de Windows prefereix IPv6 a IPv4. Aquesta preferència no té res d’arbitrari, es deriva de la RFC 6724, que defineix l’ordre de selecció de les adreces. Concretament, quan una màquina arrenca o renova la seva configuració, difon sol·licituds per descobrir un encaminador i un servidor d’adreçament: missatges Router Solicitation i peticions DHCPv6. En la gran majoria de xarxes d’empresa, ningú no respon, perquè mai no s’hi ha desplegat cap servei IPv6. L’equip queda, doncs, a l’espera, sense passarel·la ni servidor DNS IPv6, fins al dia que un atacant decideix de molt bon grat proporcionar-n’hi.
Cal recordar que un servidor DNS tradueix els noms llegibles (com fichiers.entreprise.local) en adreces de xarxa. Qui controla el DNS d’una màquina controla en bona part allò que contacta, i per tant la pot dirigir cap a servidors de la seva elecció.
Aquesta situació, un protocol encès però mai administrat, crea exactament el buit que un intrús ve a omplir. La recerca que va originar l’atac, publicada per l’investigador Dirk-jan Mollema, va demostrar que n’hi havia prou de respondre educadament a aquestes sol·licituds per inserir una màquina pirata al cor dels intercanvis.
mitm6: fer-se passar pel DNS
L’eina mitm6 escolta el segment de xarxa i respon a aquestes sol·licituds òrfenes. Assigna a l’equip Windows una adreça IPv6 i, sobretot, s’anuncia com a servidor DNS IPv6 de la màquina mitjançant una resposta DHCPv6. Com que Windows prioritza IPv6, l’equip canvia immediatament: a partir d’aleshores envia les peticions de resolució de noms a l’atacant en lloc del DNS legítim del domini.
mitm6 -d entreprise.localL’opció -d restringeix l’enverinament al domini objectiu, per mantenir la discreció i evitar pertorbar tota la xarxa. A partir d’aquí, l’atacant respon a les resolucions amb les seves pròpies adreces i capta les autenticacions automàtiques que Windows emet contínuament cap als servidors interns, sense cap acció de l’usuari.
WPAD: el còmplice que desencadena l’autenticació
Falta provocar una autenticació explotable. Aquí entra en joc WPAD (Web Proxy Auto-Discovery), un mecanisme pel qual els navegadors i nombrosos components de Windows cerquen automàticament un fitxer de configuració de proxy a la xarxa. mitm6 respon a la petició de wpad, presenta un fals fitxer de configuració, i l’equip intenta llavors autenticar-se davant del proxy pirata. Windows envia espontàniament la identitat de l’usuari connectat, en forma d’una autenticació NTLM, sense demanar mai confirmació.
En resum: l’usuari no fa clic enlloc ni introdueix cap contrasenya. El seu equip ofereix per si sol la seva identitat al primer servidor que la demana educadament.
La retransmissió NTLM: de l’escolta a la presa de control
Interceptar el DNS i recollir una autenticació encara no és suficient. La segona peça, la més decisiva, és la retransmissió d’autenticació NTLM, realitzat amb ntlmrelayx, una eina de la suite Impacket. El principi és elegant i temible: en lloc d’intentar trencar una contrasenya, l’atacant retransmet l’autenticació rebuda, tal qual, cap a un servei de l’Active Directory, típicament el LDAP d’un controlador de domini. Tanmateix, aquesta reproducció només és possible si el servei objectiu no imposa la signatura dels seus intercanvis: sense signatura LDAP (o SMB), res no vincula l’autenticació al servidor legítim i l’atacant la pot reproduir en un altre lloc. Un proper article tractarà aquests mecanismes de signatura i la manera com tallen d’arrel la retransmissió NTLM.
ntlmrelayx.py -6 -t ldaps://dc.entreprise.local -wh attaquant-wpad --delegate-accessEn resum: la màquina objectiu creu que parla amb un servidor legítim, però en realitat parla amb l’atacant, que reprodueix immediatament aquesta identitat davant del directori, amb tots els drets que l’acompanyen.
Segons els privilegis de la identitat retransmesa, l’impacte va en augment:
- llegir la totalitat del directori Active Directory, inclosa la cartografia dels grups i dels administradors;
- crear un nou compte de màquina o d’usuari totalment controlat per l’atacant;
- configurar una delegació de drets (mitjançant l’atribut msDS-AllowedToActOnBehalfOfOtherIdentity) que permet suplantar altres comptes, de vegades fins a l’administrador del domini.
Tot això sense explotar cap vulnerabilitat de programari: només funcions natives de Windows desviades del seu ús. Cap pedaç de seguretat no «repara» aquest comportament, perquè es tracta d’un funcionament previst del protocol.
Com es desenvolupa l’atac durant una auditoria interna
Dut a terme en el marc d’una auditoria interna, aquest atac IPv6 es desenvolupa gairebé sempre de la mateixa manera. Es connecta una màquina a una presa de xarxa d’un espai de treball obert, sovint una sala de reunions accessible. mitm6 arrenca i, en pocs minuts, els primers equips que s’estan iniciant o despertant canvien el seu DNS. ntlmrelayx recull les autenticacions entrants i les retransmet cap a un controlador de domini. Si una sola d’aquestes autenticacions pertany a un compte amb drets d’escriptura sobre el directori, la partida està guanyada: n’hi ha prou per crear un compte, establir una delegació i, pas a pas, arribar fins als drets d’administració del domini. Tot plegat roman passiu des del punt de vista de l’usuari, que continua treballant sense notar res.
L’impacte en el negoci és proporcional: el compromís d’un controlador de domini significa el control dels accessos de tota l’organització, la capacitat de llegir les carpetes compartides, de desplegar un ransomware a gran escala o d’exfiltrar dades. Una presa de xarxa mal segmentada en un vestíbul d’entrada esdevé llavors el punt de partida d’un incident greu.
Detectar l’atac a la xarxa
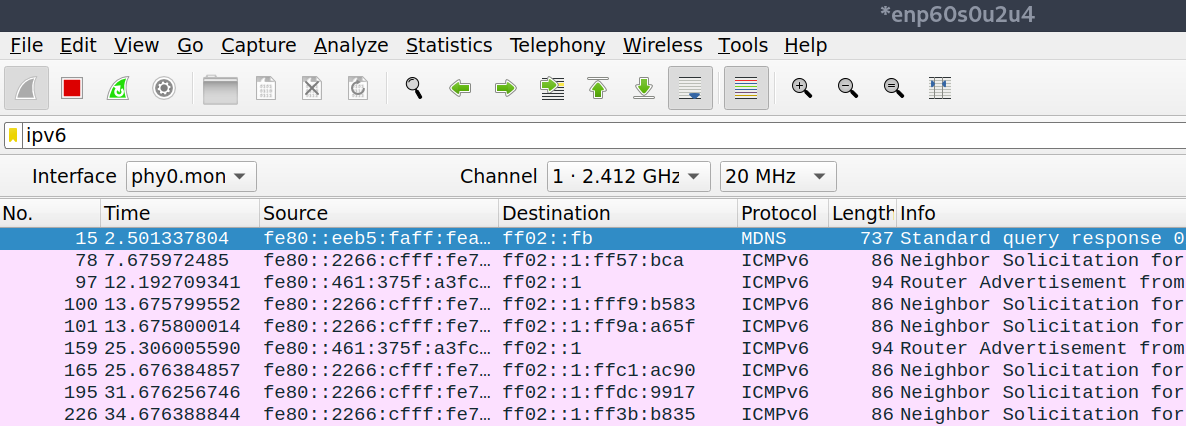
Aquests intercanvis deixen rastres característics: un equip que de sobte comença a distribuir configuracions IPv6, Router Advertisement inesperats, l’aparició d’un servidor DHCPv6 on mai no n’hi havia hagut cap, un flux d’autenticacions retransmeses cap als controladors de domini. La BOX Oxyscan vigila aquests senyals directament a la xarxa i notifica l’aparició d’un servidor DHCPv6 o DNS IPv6 il·legítim, un indici sòlid que hi ha en curs un atac de tipus mitm6. Desplegada de manera contínua, permet identificar, en tot un parc, les màquines exposades a aquest tipus d’interceptació. Detectar aviat aquesta fase de preparació permet tallar l’atac abans de la primera retransmissió reeixida.
A la xarxa, aquests missatges són visibles en una captura: tan bon punt l’eina entra en acció, es multipliquen els anuncis d’encaminador i les sol·licituds de veí en ICMPv6.
Corregir la vulnerabilitat: neutralitzar IPv6 sense desactivar-lo
La primera reacció, desactivar IPv6 sense més, poques vegades és la bona. Microsoft desaconsella aquesta desactivació total, perquè Windows es prova amb IPv6 actiu i alguns components (Exchange, clústers de commutació per error) poden comportar-se malament sense ell. L’objectiu no és, doncs, suprimir IPv6, sinó impedir que un equip accepti una configuració IPv6 distribuïda per un desconegut.
La mesura més neta consisteix a bloquejar, mitjançant el tallafocs de Windows desplegat per GPO a tot el domini, les dues peces que l’atac necessita: les respostes DHCPv6 i els anuncis d’encaminador. Tres regles predefinides passen a Bloquejar:
- (D’entrada) Core Networking, Dynamic Host Configuration Protocol for IPv6 (DHCPV6-In), port UDP 546;
- (D’entrada) Core Networking, Router Advertisement (ICMPv6-In), ICMPv6 tipus 134;
- (De sortida) Core Networking, Dynamic Host Configuration Protocol for IPv6 (DHCPV6-Out).
Aquesta configuració neutralitza l’atac tot conservant les adreces IPv6 d’enllaç local, de manera que no té efectes secundaris sobre els components de Windows.
Pel costat de la xarxa, les funcions RA Guard i DHCPv6 Guard dels commutadors hi aporten un complement: bloquegen a la vora els anuncis d’encaminador i les respostes DHCPv6 emesos des d’un port no autoritzat, i protegeixen també les màquines Linux i macOS que l’enduriment de Windows no cobreix. En aquests sistemes, els anuncis d’encaminador també es poden rebutjar localment (per exemple
sysctl net.ipv6.conf.all.accept_ra=0a Linux).
Una variant consisteix a donar prioritat a IPv4 sobre IPv6, cosa que treu a la configuració distribuïda per l’atacant la seva prioritat sobre la configuració legítima. Aquest ajust també es desplega per GPO, mitjançant una preferència de registre:
HKLM\SYSTEM\CurrentControlSet\Services\Tcpip6\Parameters
DisabledComponents = 0x20 (DWORD 32 bits)
Només com a darrer recurs, si una política interna imposa la desactivació completa d’IPv6, es fa amb PowerShell a cada màquina. La mateixa família d’ordres permet, de fet, comprovar l’estat del protocol a les targetes de xarxa:
Disable-NetAdapterBinding -Name "*" -ComponentID ms_tcpip6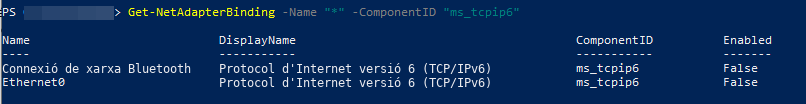
Tanmateix, aquest mètode només cobreix les targetes de xarxa existents i no es desplega de manera nativa per GPO, a diferència dels dos anteriors. Finalment, sigui quina sigui l’opció escollida, la signatura SMB, la signatura LDAP i el channel binding LDAP continuen sent imprescindibles: fins i tot si un equip caigués al parany, aquestes proteccions impedeixen la reutilització de l’autenticació interceptada, i per tant la retransmissió que dona tot el sentit a l’atac.
Conclusió
mitm6 il·lustra un principi que es comprova a cada missió: una funcionalitat activada per defecte i mai configurada és una superfície d’atac de ple dret. IPv6 no és perillós en si mateix, ho és el seu abandonament. Unes quantes mesures específiques tanquen la bretxa sense trencar res del que ja existeix, i la majoria fa temps que les recomana l’ANSSI en les seves guies d’enduriment de l’Active Directory.
Consells: desactivar IPv6 als equips només si no s’utilitza (i de manera neta, mitjançant directiva de grup, en lloc d’una manipulació improvisada), activar el DHCPv6 Guard i el RA Guard als commutadors per bloquejar els anuncis pirates, imposar la signatura LDAP i el channel binding (Extended Protection for Authentication) als controladors de domini per fer inoperant qualsevol retransmissió, i segmentar les preses de xarxa accessibles al públic.
Per anar més lluny
- Consultoria i acompanyament en ciberseguretat d’Oxydian, per desplegar les contramesures (RA Guard, DHCPv6 Guard, signatures SMB i LDAP) sense trencar res del que ja existeix.
- L’article dedicat al Kerberoasting, on el cracking fora de línia apunta als comptes de servei de l’Active Directory.
- MITRE ATT&CK, tècnica T1557 (Adversary-in-the-Middle), la referència que classifica i documenta els atacs per interceptació i retransmissió.
- ANSSI, guies de securització d’Active Directory i d’enduriment de Windows.
- Projecte mitm6 de Dirk-jan Mollema, la recerca i l’eina que van originar la tècnica.
- Suite Impacket (ntlmrelayx), el conjunt d’eines de codi obert utilitzat per a la retransmissió NTLM.
- Microsoft Learn, activar la signatura LDAP als controladors de domini.

