Auditoria de cibersegurança e teste de intrusão (pentest)
A Oxydian realiza auditorias de cibersegurança e testes de intrusão (pentests) para identificar e corrigir as vulnerabilidades antes que sejam exploradas, para PMEs, empresas de porte intermediário, administrações locais e grandes empresas.
Sediada em Labège, a equipe realiza as auditorias de cibersegurança em Toulouse e na Occitânia e se desloca até o local em toda a França e na Europa.
O que é uma auditoria de cibersegurança (pentest)?
Uma auditoria de cibersegurança, ou teste de intrusão (pentest), é uma avaliação controlada da segurança de um sistema de informação: as técnicas de ataque realmente observadas são reproduzidas em um escopo acordado para identificar as vulnerabilidades exploráveis, medir seu impacto e hierarquizá-las em um relatório acionável.
A ameaça atinge principalmente as organizações de porte intermediário: segundo o Panorama da ciberameaça 2025 da ANSSI, 48% das vítimas de ransomware são microempresas, PMEs e empresas de porte intermediário, e 1.366 incidentes de segurança foram tratados pela agência no ano. A diretiva europeia NIS 2, em processo de transposição na França, torna ainda a auditoria regular uma obrigação para as entidades essenciais, e a ANSSI recomenda iniciar a adequação sem esperar a publicação dos decretos.
O que uma auditoria entrega
- Falhas demonstradas, não supostasCada vulnerabilidade apontada foi explorada ou verificada, com sua prova e sua criticidade real.
- Um plano de ação priorizadoAs correções classificadas por impacto e por esforço, compreensíveis tanto pela diretoria quanto pelas equipes técnicas.
- Uma prova oponívelCertificado assinado e verificável on-line, seguido de reteste das correções para torná-lo duradouro.
Varredura de vulnerabilidades ou teste de intrusão: qual a diferença?
Uma varredura automatizada e um teste de intrusão não medem a mesma coisa. A primeira lista o que reconhece, o segundo demonstra o que um atacante obtém.
Varredura de vulnerabilidades
Uma ferramenta envia requisições conhecidas a cada serviço e compara as respostas com uma base de falhas públicas. Ela segue em linha reta e para na primeira defesa que não reconhece.
- Rápida, repetível, de baixo custo: adequado para um monitoramento regular.
- Resultado: uma lista de falhas possíveis, com falsos positivos e sem contexto de negócio.
- Cega para erros de lógica, encadeamentos e o que se esconde atrás de uma autenticação.
Pergunta feita: quais falhas conhecidas estão visíveis?
Teste de intrusão (pentest)
Um auditor reproduz o caminho de um atacante: contorna, encadeia e explora as falhas até demonstrar o impacto real.
- A varredura é apenas um ponto de partida: o essencial está na análise manual, na lógica de negócio, nos privilégios e nas configurações.
- Resultado: caminhos de ataque demonstrados, provas, criticidade real, correções priorizadas.
- Certificado verificável ao final, reteste possível após a correção.
Pergunta feita: um atacante consegue entrar, e até onde?
Os dois se complementam
A varredura monitora entre duas auditorias: esse é o papel da BOX Oxyscan, que audita a rede continuamente. O teste de intrusão conduzido por um auditor continua sendo a medida da resistência real, em um escopo acordado, com certificado e reteste.

Auditores equipados com a Valise Oxyscan
Desenvolvida pela Oxydian, a Valise Oxyscan automatiza mapeamento, varreduras, análise de senhas e relatório: o tempo ganho vai para a exploração e o encadeamento das falhas.
Resultado: um teste de intrusão que vai mais longe, com o mesmo tempo de auditoria.
Conhecer a Valise OxyscanTipos de auditoria
Os principais tipos de auditoria, adaptados a cada ambiente e a cada nível de maturidade.
Teste de intrusão externo
A partir da internet, sem nenhum acesso: o que um desconhecido consegue alcançar.
- Sites, e-mail, VPN, API, nuvem, equipamentos esquecidos
- Mapeamento, falhas, encadeamento até o primeiro acesso
- Relatório, plano de ação e certificado em poucos dias
O primeiro a fazer quando nada ainda foi testado.
Teste de intrusão interno
A partir da rede, com uma estação e uma conta padrão: o que um intruso ou um funcionário consegue obter.
- Active Directory, compartilhamentos, senhas, segmentação
- Wi-Fi: redes de visitantes, criptografia, acesso à rede interna a partir dos arredores das instalações
- Caminhos até as contas privilegiadas e os dados sensíveis
- No local ou remotamente, em um escopo acordado
O complemento natural após um teste externo.
Auditoria de aplicação web
Falhas de uma aplicação web: injeções, elevação de privilégios, contorno da autenticação.
Auditoria de arquitetura
Exame da arquitetura de uma aplicação ou de uma rede: boas práticas, segmentação, fluxos.
Auditoria de código
Leitura do código em busca de falhas, más práticas, segredos expostos ou erros de lógica.
Auditoria de configuração
Conformidade das configurações de hardware, software e nuvem com os requisitos de segurança atuais.
Missão Red Team
Ataque direcionado e realista para pôr à prova as capacidades de detecção e de resposta da organização.
Intrusão física
Segurança física das instalações: acessos, crachás, vigilância, falhas humanas ou materiais.
Auditoria de aplicativo móvel
Aplicativos iOS e Android: armazenamento local de dados, trocas com as APIs, contorno dos controles de segurança.
Reteste
Verificação direcionada da correção das vulnerabilidades detectadas em uma auditoria anterior.
Metodologia de auditoria e de pentest
A Oxydian aplica uma abordagem comprovada, inspirada nos padrões internacionais (OWASP, PTES, NIST).
1. Planejamento
Definição dos objetivos e do escopo da auditoria, para alinhar os testes às prioridades da organização.
2. Reconhecimento
Mapeamento dos ativos e coleta de informações para identificar a superfície de ataque.
3. Investigação
Busca manual das vulnerabilidades exploráveis, apoiada na Valise Oxyscan, a ferramenta desenvolvida pela Oxydian que automatiza as tarefas mais demoradas.
4. Exploração
Simulação controlada de ataques para validar a presença e o impacto das falhas identificadas, bem como a resistência dos alvos.
5. Relatório e plano de ação
Entrega de um relatório detalhando as ações realizadas, as vulnerabilidades identificadas classificadas por ordem de criticidade e recomendações personalizadas para melhorar a segurança.
Perfis de auditoria: caixa preta, cinza ou branca
O perfil define o que o auditor sabe no início. Ele determina o cenário simulado, a profundidade dos testes e o tempo necessário.
Leitura indicativa: cada perfil equilibra realismo e abrangência.

Caixa preta
O atacante externo, sem nenhum conhecimento interno.
- O que é fornecido
- O nome, um escopo (IPs, domínios, URLs) e uma janela de intervenção. Nada mais.
- Cenário simulado
- Um atacante na internet, partindo do zero.
- Quando escolher
- Primeiro teste, exposição externa, exigência de uma seguradora ou de um cliente.

Caixa cinza
A conta comprometida, ou o insider que ultrapassa seus privilégios.
- O que é fornecido
- Uma ou várias contas padrão e o contexto geral.
- Cenário simulado
- Conta roubada, funcionário ou prestador mal-intencionado, cliente que tenta acessar os dados de outros.
- Quando escolher
- Aplicação com vários perfis, rede interna e Active Directory, auditoria anual.

Caixa branca
O olhar do administrador: nada fica oculto.
- O que é fornecido
- Acesso de administrador, código-fonte, diagramas, configurações.
- Cenário simulado
- Administrador ou desenvolvedor: tudo é verificável, componente por componente.
- Quando escolher
- Código, configuração, arquitetura, exigência de conformidade.
Qual perfil escolher?
Para uma primeira auditoria, a caixa cinza oferece o melhor equilíbrio entre realismo e profundidade. A caixa preta mede o que é visível a partir da internet, a caixa branca permite um exame completo do código ou da configuração. O perfil é escolhido em conjunto, na reunião de escopo.
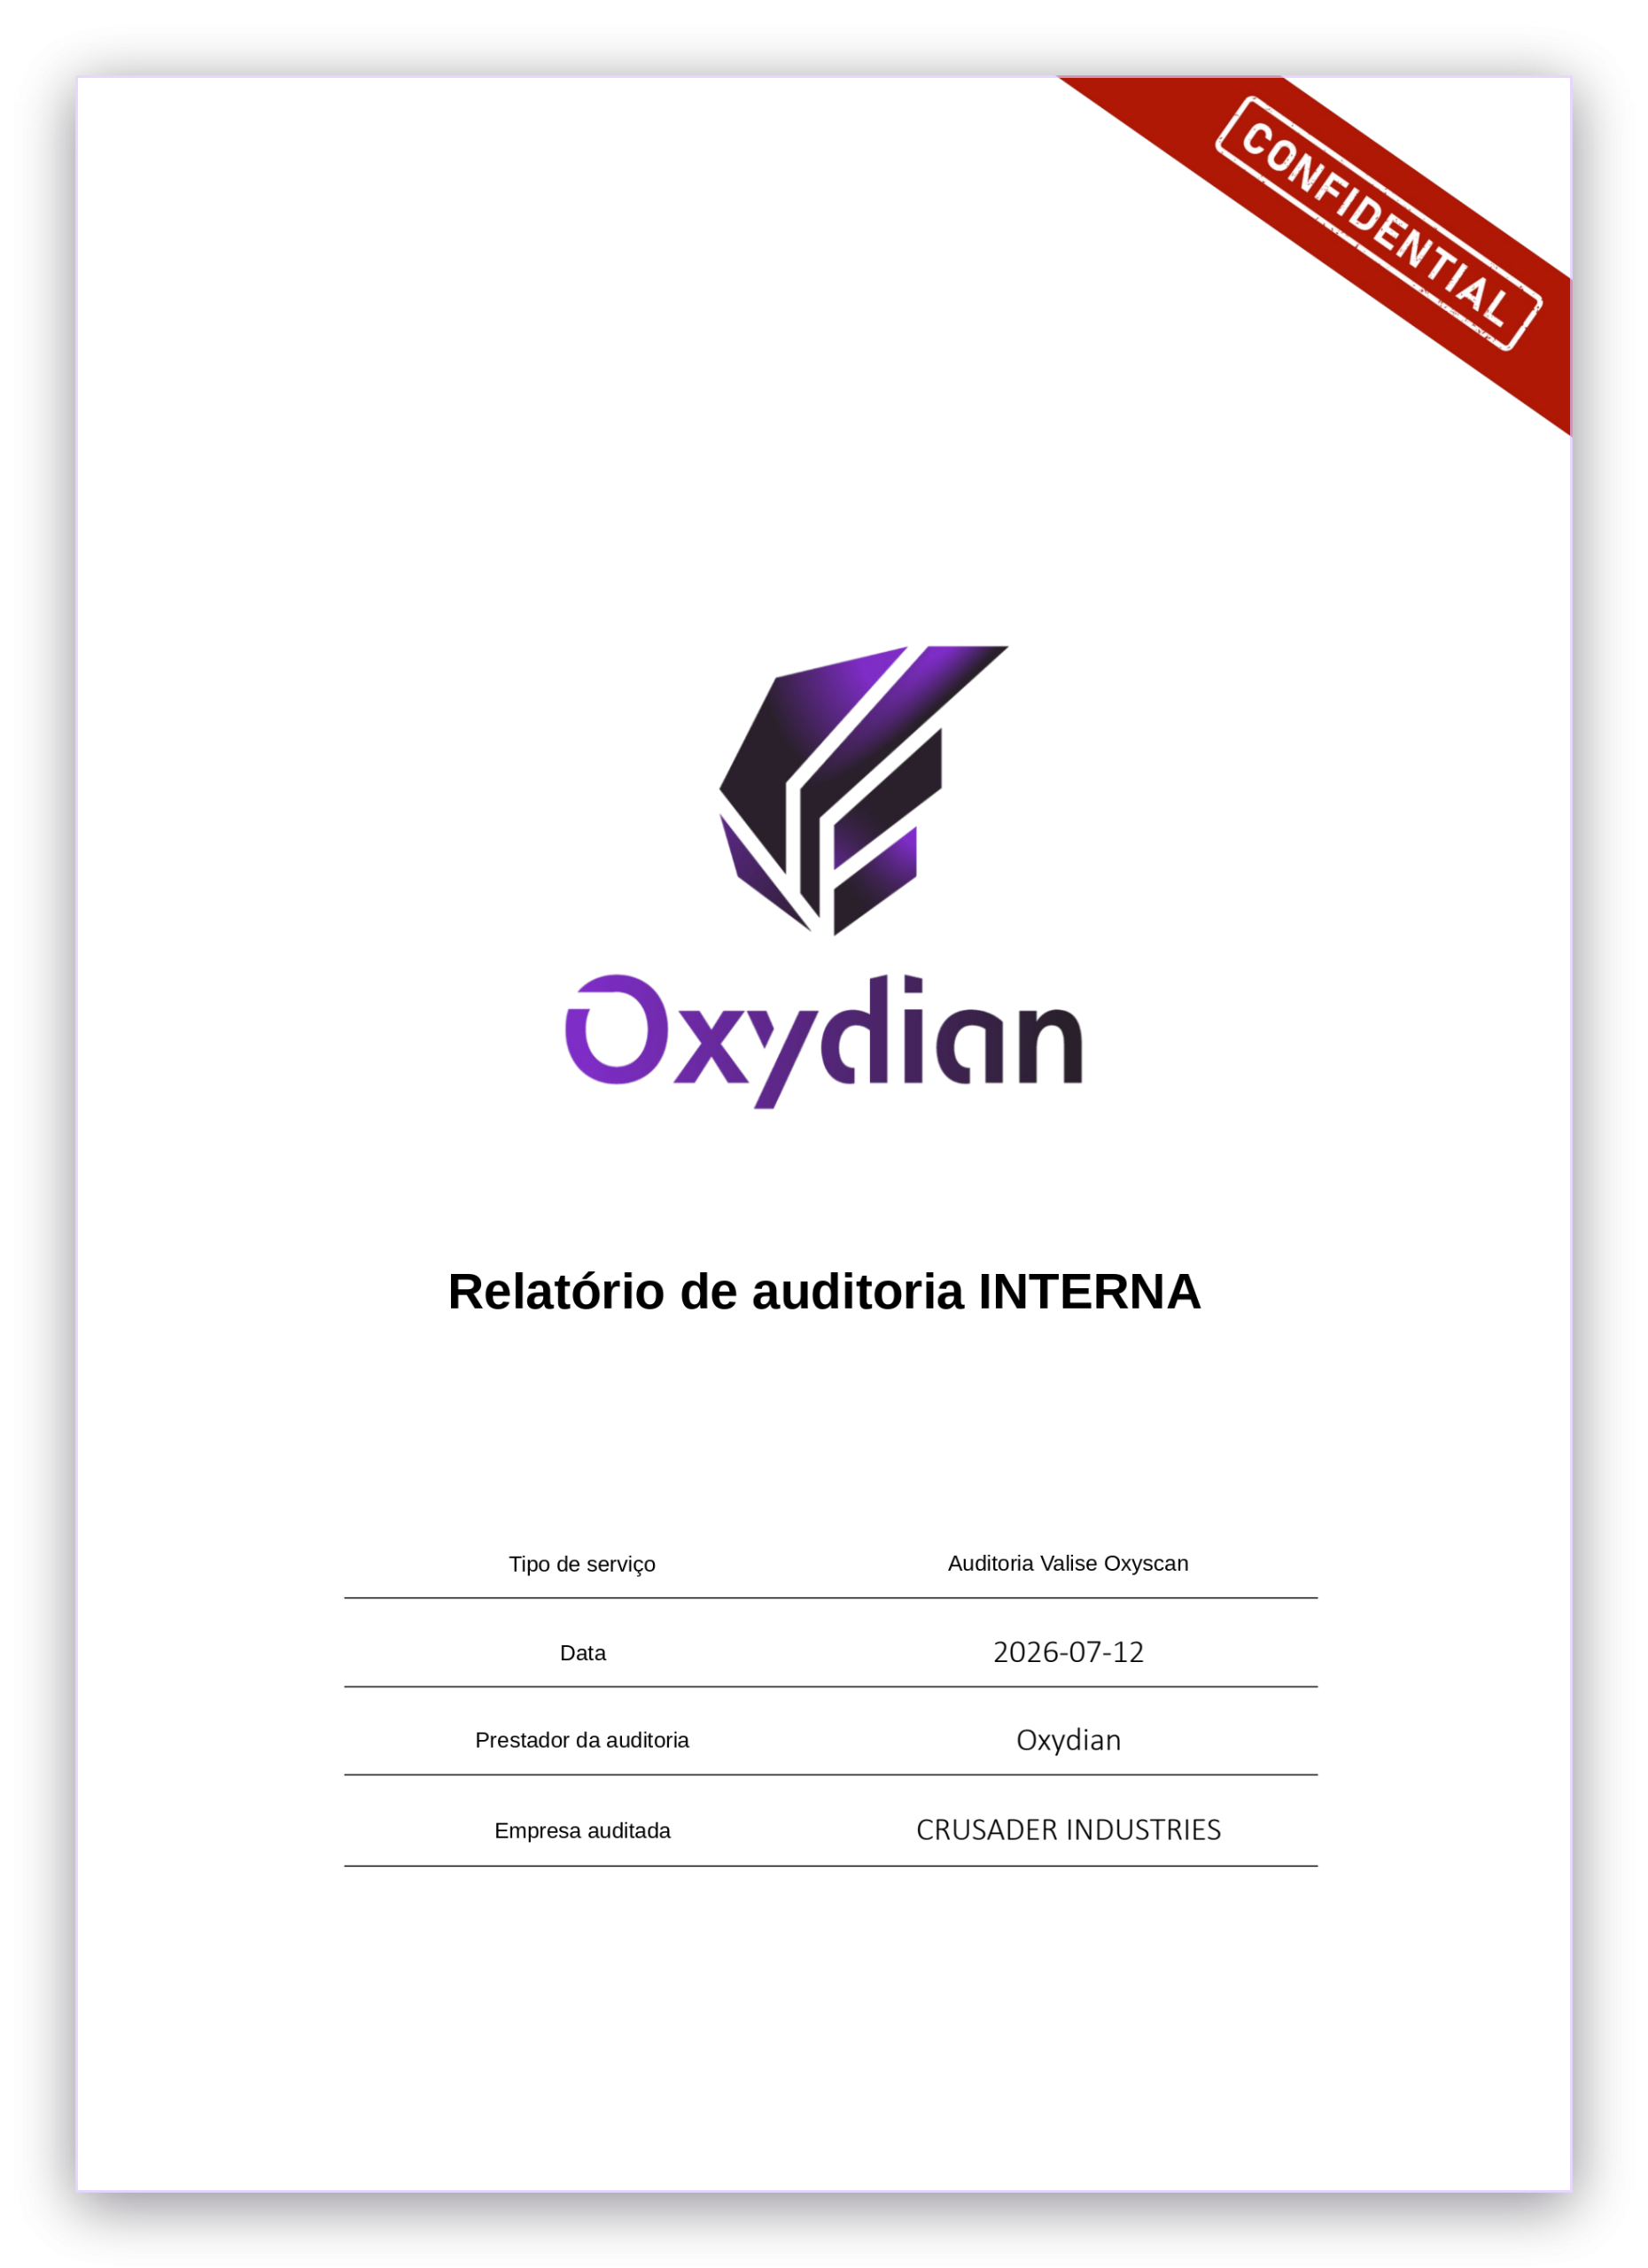
O relatório de auditoria
O relatório de auditoria é claro, detalhado e acionável, pensado tanto para as equipes técnicas quanto para os tomadores de decisão. Ele oferece uma visão completa do estado da cibersegurança da organização, com correções concretas e priorizadas para facilitar a correção.
Conteúdo (cerca de 100 páginas):
- Resumo executivo
- Plano de ação
- Cenário de comprometimento
- Mapeamento
- Análise de senhas
- Detalhes das vulnerabilidades e correções
Quanto custa uma auditoria de cibersegurança?
O orçamento se baseia em um número de dias de intervenção, definido após uma reunião de escopo gratuita de 30 minutos. Quatro fatores fazem esse número variar.
Escopo
Quantidade de alvos, aplicações, unidades e perfis de acesso a testar.
Perfil
Caixa preta, cinza ou branca: a caixa branca exige mais análise.
Profundidade
Teste rápido, auditoria padrão ou missão longa com encadeamento de ataques.
Opções
Reteste após a correção, apresentação no local, acompanhamento na correção.
Estimar a duração de uma missão
Ordem de grandeza indicativa, sem valor de orçamento. A reunião de escopo define o número final.
Uma aplicação com vários perfis, testada a partir de uma conta padrão: o tempo se concentra nas elevações de privilégios e na segregação dos dados.
Incluído em cada missão
- Reunião de escopo e escopo por escrito
- Testes no escopo acordado, sem afetar a produção
- Relatório completo: resumo executivo, plano de ação, detalhe das vulnerabilidades
- Apresentação às equipes técnicas e aos tomadores de decisão
- Certificado de auditoria verificável on-line
Opcional
- Reteste direcionado após a correção das falhas
- Acompanhamento na correção
- Apresentação no local
- Monitoramento contínuo entre duas auditorias com a BOX Oxyscan
Perguntas frequentes
Por que fazer um pentest?
Para detectar as vulnerabilidades antes que um atacante o faça, atender a exigências regulatórias (HDS, ISO 27001, RGPD/GDPR, NIS 2) ou tranquilizar clientes e parceiros quanto à segurança dos sistemas.
Quanto custa uma auditoria?
O custo depende do escopo (quantidade de alvos, aplicações, unidades), do perfil escolhido (caixa preta, cinza ou branca), da duração dos testes e das opções, como o reteste após a correção. Cada serviço é dimensionado mediante orçamento, após uma reunião de escopo gratuita de 30 minutos. A seção Quanto custa uma auditoria de cibersegurança detalha esses quatro fatores e propõe um estimador de duração indicativo.
Quanto tempo dura uma auditoria?
De 3 dias a 3 semanas, conforme o tamanho da infraestrutura ou do escopo auditado.
A auditoria interrompe as atividades?
Não. Os testes são concebidos para não afetar a produção. As ações mais intrusivas, que podem causar perturbações, só são realizadas com a autorização prévia da organização ou em um ambiente de teste dedicado.
Há acompanhamento após a auditoria?
Sim. Os especialistas da Oxydian continuam disponíveis para orientar durante a correção das falhas, realizar um reteste para validar as correções, ou acompanhar a melhoria global da segurança.
É preciso fornecer acessos para a auditoria?
Depende do perfil escolhido. Em caixa preta, nenhum acesso inicial é fornecido. Em caixa cinza, são fornecidos acessos limitados. Em caixa branca, a organização transmite informações técnicas completas.
Varredura de vulnerabilidades ou teste de intrusão: qual a diferença?
Uma varredura automatizada compara as respostas dos serviços com uma base de falhas conhecidas e produz uma lista de vulnerabilidades possíveis, sem contexto nem verificação. Um teste de intrusão é conduzido manualmente por um auditor que contorna, encadeia e explora as falhas até demonstrar o impacto real. Os auditores da Oxydian se apoiam na Valise Oxyscan, desenvolvida internamente, para automatizar as tarefas mais demoradas e dedicar o tempo de expertise à exploração e ao encadeamento das falhas. A varredura é indicada para o monitoramento entre duas auditorias, o teste de intrusão mede a resistência real.
Qual perfil escolher para uma primeira auditoria?
A caixa preta para uma organização nunca testada ou para um escopo exposto na internet. A caixa cinza para uma aplicação com vários perfis de acesso ou uma rede interna. A caixa branca quando o código, a configuração ou um referencial de conformidade são o foco. A reunião de escopo permite decidir.
O que é um teste de intrusão externo?
Um teste conduzido a partir da internet, sem acesso inicial, nos serviços acessíveis publicamente: sites, e-mail, VPN, API, nuvem. Ele mapeia a superfície exposta, busca e explora as falhas de forma controlada e depois entrega um plano de ação e um certificado verificável.
O que contém o relatório de auditoria?
Um resumo executivo, um plano de ação priorizado, os cenários de comprometimento, um mapeamento do escopo, a análise de senhas quando aplicável, e o detalhe de cada vulnerabilidade com sua correção. Cerca de 100 páginas, compreensíveis tanto pelos tomadores de decisão quanto pelas equipes técnicas.
Certificado de auditoria
Ao final de cada auditoria, um certificado oficial é entregue à organização para atestar a realização da auditoria em seu sistema de informação.
Este documento sintético, de uma página, apresenta as principais constatações sem divulgar dados sensíveis.
Ele é emitido pela plataforma de troca segura da Oxydian, assinado eletronicamente, e sua autenticidade pode ser verificada a qualquer momento em um portal on-line dedicado.
Uma reunião de 30 minutos
Uma conversa com um especialista em cibersegurança para obter um olhar externo sobre a proteção do sistema de informação: desafios, prioridades e primeiros caminhos de melhoria.
Em 30 minutos: a metodologia, os entregáveis, as ferramentas de análise e recomendações adaptadas à situação da organização.