
La potencia de un Pentest

integrada en una maleta
Auditorías de ciberseguridad automatizadas, realizadas in situ en menos de 90 minutos.
La potencia de un Pentest
Auditorías de ciberseguridad automatizadas,



La Valise Oxyscan
La Valise Oxyscan es una solución de ciberseguridad ofensiva: automatiza las auditorías de seguridad, simula los ataques de un pentester y detecta las vulnerabilidades de una infraestructura.
Lista para usar, se conecta a la red que se va a auditar y realiza de forma autónoma una auditoría completa, precisa y estructurada, con el nivel de experiencia de una prueba de intrusión. Pensada para auditores, empresas de servicios TI y proveedores de servicios gestionados, pasa de una sede a otra, de un cliente a otro.

Diseñada y fabricada en Francia
- 150+
- tipos de vulnerabilidades detectadas
- < 90 min
- para una auditoría completa
- 100 %
- análisis local, funciona sin conexión
- 7
- idiomas disponiblesFR · EN · ES · DE · IT · CA · PT

Análisis de contraseñas

Escaneo de vulnerabilidades

Cartografía de la red

Informes en marca blanca

auditorías homogéneas, eficaces y accionables
Homogéneas
El mismo método y el mismo rigor en cada misión: sin desviaciones ni olvidos.
Eficaces
Las comprobaciones más laboriosas se automatizan y la experiencia se concentra en el análisis.
Accionables
Informe interactivo en la interfaz y PDF completo de un centenar de páginas, con su imagen.
Del reconocimiento a la explotación, la Valise Oxyscan ejecuta un pentest completo de forma autónoma.
Lance sus auditorías con total sencillez
El lanzamiento de una auditoría está guiado de principio a fin: detección automática de las redes, etapas estructuradas, configuración asistida.
Un escaneo completo se inicia en pocos minutos, con total autonomía, sin experiencia específica.
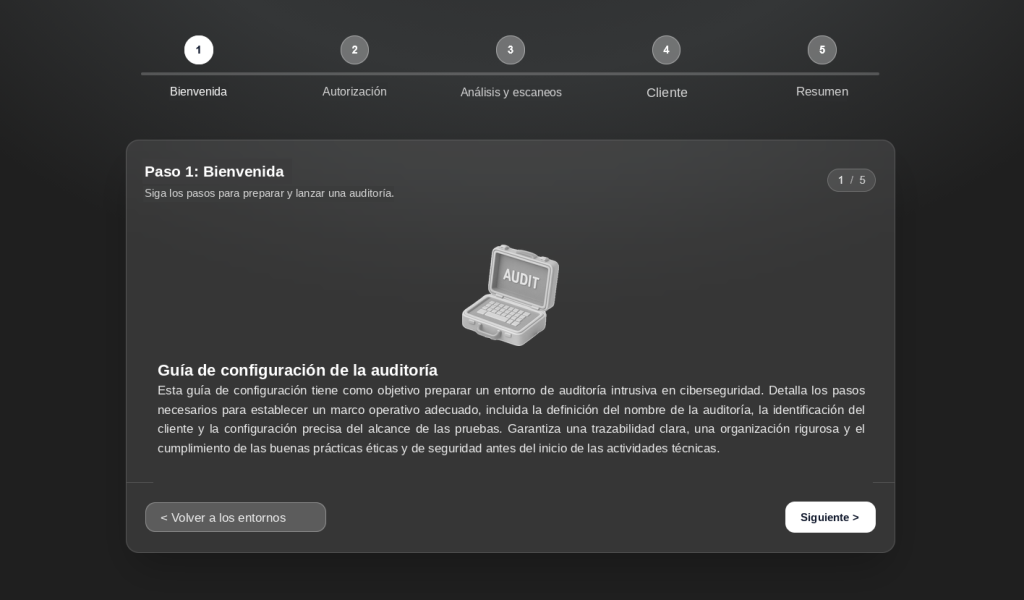
Cubra la totalidad de su superficie de ataque
Auditoría Interna

Analice la seguridad de su entorno interno: Wi-Fi, Active Directory, aplicaciones web, red y equipos críticos.
Auditoría Externa
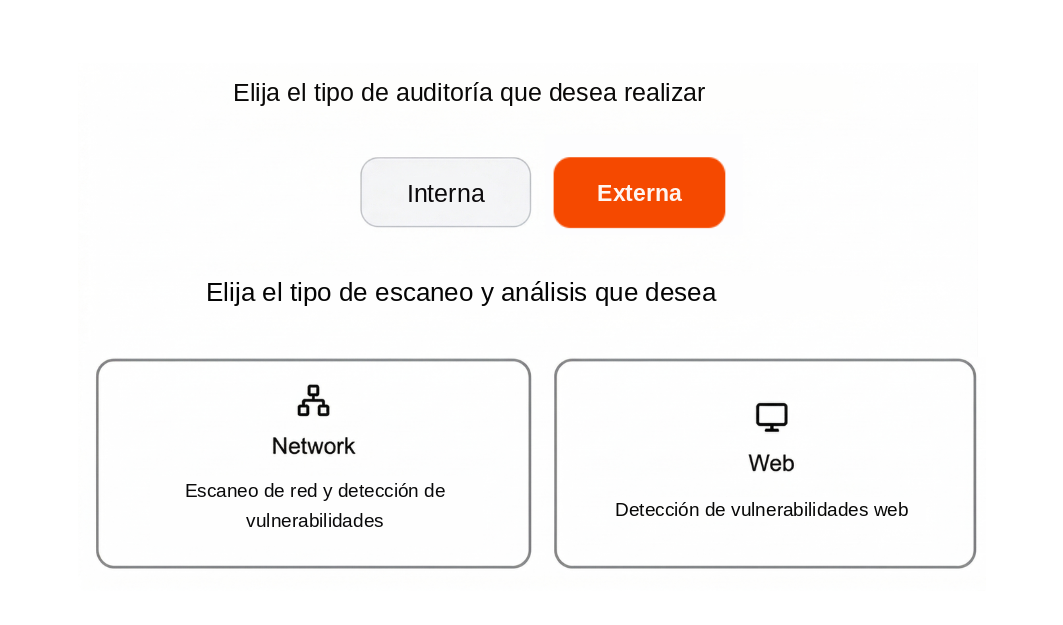
Evalúe su superficie de ataque externa: aplicaciones web, servicios accesibles y componentes de red visibles desde el exterior.
IA integrada, 100 % local
La Valise Oxyscan integra una inteligencia artificial que se ejecuta en su propio hardware: ningún dato de auditoría sale de la Valise, ni siquiera para la asistencia de IA.
Modelo 100 % integrado
La IA se ejecuta en el hardware de la Valise, sin nube: utilizable incluso en sitios aislados, sin exfiltración de datos.
Detección contextualizada
Ayuda a detectar vulnerabilidades que normalmente requieren un ojo humano y pone los resultados en contexto.
Redacción de informes
Mejora la redacción de los informes de auditoría, síntesis y contextualización, directamente en la Valise.
Un entorno aislado por cliente
Diseñada para los auditores, empresas de servicios TI y MSP que encadenan misiones: cada auditoría comienza en un entorno de software recreado, sobre un conjunto de datos limpio.
Aislado por diseño: ningún dato pasa de un cliente a otro. Cada entorno tiene su base, sus informes, su puntuación.
Reactivable en cualquier momento: vuelva a abrir una auditoría anterior para una auditoría de seguimiento, prolongue o archive.

Informes de auditoría completos con su imagen de marca
Un informe de pentest completo de más de cien páginas, generado automáticamente y 100 % en local, sin redacción humana, en marca blanca con su imagen.

Corrija, vuelva a verificar, demuestre

Prueba de corrección
Cada fallo corregido pasa de «Vulnerable» a «Corregido», con marca de tiempo en el informe.
Nueva verificación en un clic
Vuelva a ejecutar una vulnerabilidad para confirmar su corrección, sin relanzar la auditoría completa.

Puntuación actualizada al instante
Con cada corrección, su puntuación de seguridad se recalcula inmediatamente.
Usted mantiene el control
Ignore o acepte un fallo con un comentario: una decisión registrada y reversible.
Modo conectado o 100 % sin conexión: usted elige
En ambos modos, los análisis, el software y los datos permanecen íntegramente en su Valise, dentro de su red. El modo conectado solo abre un canal de servicio saliente: nunca da acceso a sus datos.
Modo conectado
- Actualizaciones automáticas
- Notificaciones por correo (relé SMTP de Oxydian)
- Renovación automática de certificados
- Instalación en 10 minutos
Modo 100 % sin conexión
- Sin flujo saliente, red aislada
- Actualizaciones mediante archivo sin conexión
- Adecuado para entornos aislados (air gap)
- Confidencialidad máxima
- Mismos análisis, mismos informes

Características técnicas
Dimensiones: 38,5 × 35,8 × 17,5 cm
Peso: 6,8 kg
Componentes
- Chips de IA de última generación
- 128 GB de RAM
- Componentes de alta gama
- Interfaz de tableta táctil OLED de 13 pulgadas
Se suministra con
- Cable de alimentación
- Cable RJ-45
- Llave USB (validación criptográfica)
- 2 antenas Wi-Fi externas desmontables
¿Por qué la Valise Oxyscan?
Los EDR, los SOC y los antivirus desempeñan un papel esencial, pero no indican dónde es frágil la red: actualizaciones pendientes, shadow IT, hardware obsoleto, configuraciones deficientes, contraseñas débiles.
Ahora bien, un atacante siempre entra por el eslabón más débil. Encontrarlo antes que él es la función del enfoque ofensivo, el de la auditoría y las pruebas de intrusión. La Valise Oxyscan pone este enfoque en manos de los auditores: automatiza las técnicas de los pentesters de Oxydian para entregar auditorías completas, precisas y reproducibles, directamente sobre el terreno.
Compare la Valise con las soluciones clásicas
Comparar la Valise con
| Criterio | Valise Oxyscan | Pentest manual | Escáner de vulnerabilidades |
|---|---|---|---|
| Duración de una auditoría | < 90 min | Varias semanas | Unas horas |
| Experiencia necesaria | Ninguna | Consultor experto | Analista |
| Coste por auditoría | €€€€ de €€€ | €€€€€€ de €€€ | €€€€€ de €€€ |
| Explotación real de los fallos | Sí | Sí | No |
| Informe listo para entregar | Sí | Sí | No |
| Nueva verificación bajo demanda | Sí | No | Sí |
| Homogeneidad entre misiones | Sí | Parcial | Sí |
| Funciona sin conexión, datos in situ | Sí | Sí | Parcial |
Coste relativo, de € (el más asequible) a €€€.
BOX o Valise: ¿cuál es la solución para usted?
La BOX Oxyscan

La vigilancia continua de su red.
- Instalada de forma permanente, escaneos continuos
- Puntuación y correcciones monitorizadas a lo largo del tiempo
- Informe ejecutivo automático cada mes
- Ampliable a varias sedes con las sondas
La Valise Oxyscan

La potencia de un pentest, para auditorías puntuales.
- Hardware potente, IA local
- Pruebas avanzadas: CVE, fuerza bruta dirigida
- Informe ejecutivo e informe de pentest completo
- Informes en marca blanca
- Un entorno aislado por cliente
- Multisede y multicliente, pensada para los proveedores de servicios
La Valise, sector por sector
Proveedor de servicios gestionados, centro sanitario, administración local, aseguradora: la misma Valise, misiones diferentes.
Preguntas frecuentes
¿Cuál es la diferencia entre la Valise Oxyscan y una auditoría de ciberseguridad clásica?
Una auditoría clásica moviliza a un consultor durante varios días, a veces varias semanas. La Valise Oxyscan automatiza las mismas comprobaciones in situ, en menos de 90 minutos, y genera el informe a continuación. El auditor mantiene el control del análisis y de la presentación de resultados.
¿Se necesitan competencias técnicas para utilizar la Valise Oxyscan?
No. La interfaz guía cada etapa, desde la detección de las redes hasta el lanzamiento de los escaneos: una auditoría se realiza sin experiencia en pruebas de intrusión. Los auditores cualificados, por su parte, ganan tiempo para las tareas más técnicas.
¿La Valise Oxyscan envía los datos al exterior?
No. Los análisis, el crackeo de contraseñas, la IA y la generación de los informes se ejecutan en el hardware de la Valise. En modo conectado, solo se abre un canal de servicio saliente (actualizaciones, notificaciones): nunca da acceso a los datos de auditoría.
¿Qué tipos de resultados o de informes proporciona la Valise Oxyscan?
Dos niveles de entrega de resultados. Un informe interactivo, en la interfaz, permite navegar por los hallazgos y priorizar las correcciones. Se genera automáticamente un informe PDF completo, de un centenar de páginas, acompañado de un informe ejecutivo para la dirección.
¿Se pueden personalizar los informes en marca blanca?
Sí. Color, encabezado, primera y última página: los informes adoptan la identidad del proveedor que realiza la auditoría.
¿Cuánto dura una auditoría con la Valise Oxyscan?
Un ciclo de auditoría completo termina en menos de 90 minutos, a menudo en torno a una hora. La duración varía según el tamaño de la red y los módulos activados, ya que las pruebas avanzadas (comprobaciones de CVE, fuerza bruta dirigida) pueden alargarla. El progreso se muestra en directo, con el tiempo restante estimado.
¿Realiza la Valise auditorías internas y externas?
Sí. La auditoría interna cubre el Wi-Fi, el Active Directory, las aplicaciones web, la red y los equipos críticos. La auditoría externa evalúa lo que es visible desde Internet: aplicaciones web, servicios accesibles y componentes de red.
¿Funciona la Valise Oxyscan sin conexión a Internet?
Sí, la Valise puede funcionar completamente sin conexión. Los análisis, el crackeo de contraseñas y la generación de los informes se ejecutan localmente en el hardware integrado, y ningún dato sale de las instalaciones auditadas.
¿Cómo se aíslan los datos de mis clientes?
Cada misión se ejecuta en un entorno dedicado: la Valise reinicia sus servicios sobre un espacio de almacenamiento propio del cliente. Ningún dato cruza la frontera entre dos entornos, y un entorno archivado puede reactivarse en cualquier momento para una auditoría de seguimiento.
¿Qué diferencia hay entre la Valise y la BOX Oxyscan?
La Valise es portátil: sirve para auditorías puntuales, en varias sedes o en casa de varios clientes. La BOX Oxyscan permanece conectada a una red y la vigila de forma continua.
Reserve una demostración de 30 minutos
Aproveche una demostración personalizada para descubrir cómo la Valise Oxyscan automatiza sus auditorías y pentests in situ, ofreciéndole al mismo tiempo una visión clara, estructurada y accionable del nivel de seguridad de su infraestructura. Juntos, analizaremos sus retos y la manera en que nuestra solución puede adaptarse a ellos.
En solo 30 minutos, explore su interfaz y sus funcionalidades clave junto a uno de nuestros expertos, y descubra los resultados, los entregables así como las capacidades de análisis y de restitución integradas.
