Un SOC sabe supervisar y responder a los incidentes, pero su valor sigue siendo poco visible mientras no se produce ningún ataque. Las vulnerabilidades del cliente final, por su parte, suelen quedar fuera de su alcance.
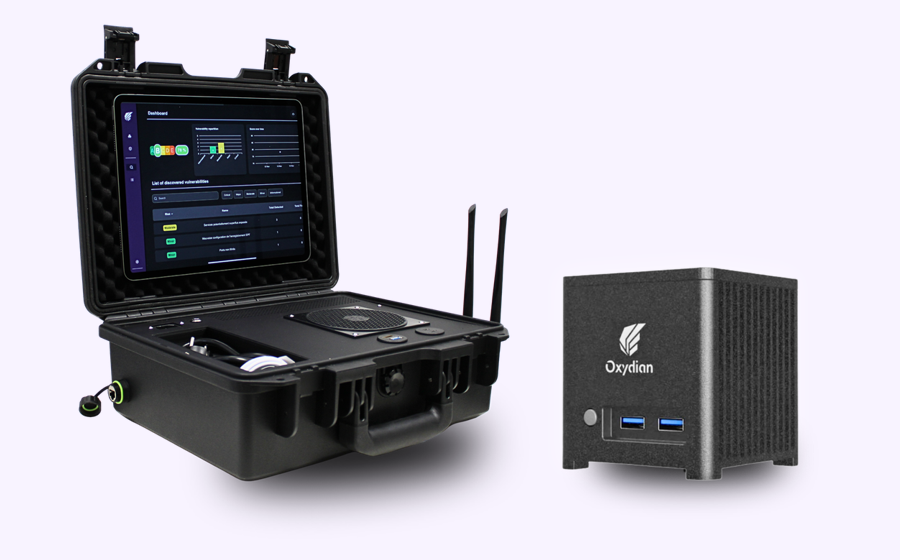
BOX OxyscanValise Oxyscan
80 %de los despliegues sacan a la luz vulnerabilidades críticas
10 minde instalación de la BOX
90 minde auditoría con la Valise, IA integrada
100 % localair gap posible, ningún dato sale
Lo continuo
La BOX Oxyscan, un VOC llave en mano
El SOC domina la supervisión y la respuesta. Con la BOX, también ofrece la detección y la gestión de vulnerabilidades, la cartografía de la red y señuelos que complementan sus alertas. Un VOC empaquetado, instalado in situ, listo para integrarse en la oferta.
Señuelos que alimentan el SIEMLa BOX expone falsos servicios vulnerables, con sondas para las sedes remotas, y detecta los ataques internos: Responder, CVE, DHCP fraudulento, escaneos. Cada interacción se envía por webhook al SIEM o al SOAR, sin falsos positivos.
Los puntos ciegos al descubiertoImpresoras, IoT, equipos de red, servidores olvidados, puestos fuera del dominio: todo lo que está conectado se cartografía, escanea y vigila cada semana, incluido lo que no envía nada al SIEM.
La gestión de vulnerabilidades como valor añadidoVulnerabilidades realmente explotables, Active Directory, contraseñas, cada semana, con la corrección explicada en la interfaz. El SOC se vuelve proactivo, sin equipo VOC que contratar.
Un valor visible cada mesUn informe mensual con la marca del SOC, comprensible para una dirección: el cliente ve el valor de su suscripción antes del incidente. Cada corrección se convierte en un servicio que proponer.
SOC solo o SOC + VOC
SOC soloSOC + VOC Oxyscan
Valor percibido por el clienteEl día del incidenteCada mes, en un informe con la marca del SOC
PosturaReactiva, se responde a la alertaProactiva, se corrige antes de la alerta
VulnerabilidadesConocidas tras la auditoría anual o tras el incidenteIdentificadas cada semana, corregidas sobre la marcha
AlcanceLo que tiene un agente o envía logsTodo lo que tiene una dirección IP
Lo puntual
La Valise Oxyscan, un pentester en una maleta
Conectada a la red del cliente, la Valise realiza una auditoría completa, interna o externa, en 90 minutos de media, sin movilizar a un pentester. Mientras la BOX vigila de forma continua, la Valise interviene en el momento oportuno.
Antes de firmar con un nuevo clienteDiagnóstico de una red desconocida: cartografía, vulnerabilidades, Active Directory, contraseñas, Wi-Fi, exposición en internet. El contrato empieza sobre una base conocida, con correcciones que proponer desde el primer mes.
Después de un incidenteLa fotografía de la red comprometida: máquinas obsoletas, servicios abiertos, contraseñas débiles, rutas aún explotables. La contención se prioriza con hechos y el estado inicial queda documentado.
Un auditor de refuerzoLa llave suministrada con la Valise abre a petición un túnel seguro: por un token adicional, un auditor de Oxydian toma el relevo a distancia para profundizar en un hallazgo o apoyar una respuesta a incidentes.
Una auditoría con la marca del SOCSíntesis para la dirección, hallazgos por criticidad, recomendaciones, capturas de pantalla: el informe se genera in situ y lo entrega el equipo del SOC. Auditoría anual, control tras una migración, requisito de una aseguradora.
BOX y Valise, el ciclo completo
AntesLa Valise fija el estado inicial y abre la vigilancia posterior.
DuranteLa BOX vigila cada semana, alerta al SOC y genera el informe mensual.
En el momento claveIncidente, migración, nueva sede: la Valise vuelve para hacer balance.
Prevención, vigilancia y auditoría con el mismo equipo, y un cliente que ve el valor del SOC durante todo el año.
Un modelo pensado para SOC y MSSP
Modelo de partner
Licencia por BOX, descuento de partner que aumenta con el número de BOX activas.
Valise comprada una vez, y después tokens de auditoría por unidad o por paquete: un token, una auditoría, facturada a la tarifa del partner.
Co-branding, informes de la BOX y de la Valise con la marca del SOC.
Onboarding incluido, formación de los analistas, entorno de demostración, actualizaciones y soporte directo con los auditores de Oxydian.
Integración
Consola de partner, estado de todas las BOX, puntuaciones e informes de cada cliente en un mismo lugar.
Webhook y API, alertas de los señuelos y detecciones enviadas al SIEM o al SOAR, listas para un playbook; vulnerabilidades e informes recuperables por API.
Acceso abierto por el cliente final, una llave USB conectada en las instalaciones del cliente da al SOC acceso completo a los resultados.
Datos in situ, análisis 100 % local, instalación air gap posible, datos de la Valise conservados en un soporte extraíble.
Para descargarLa oferta SOC y MSSP en PDF
Las dos fichas, BOX Oxyscan y Valise Oxyscan: argumentos, integración con el SIEM o el SOAR, modelo de partner.
Reciba por correo electrónico las dos fichas de la oferta: la BOX Oxyscan para un VOC continuo y la Valise Oxyscan para las auditorías puntuales.
Diagnóstico gratuito (30 min)
¡Un DIAGNÓSTICO GRATUITO de 30 minutos, sin compromiso!
Oxydian le ofrece la oportunidad de evaluar rápidamente su nivel de madurez en ciberseguridad durante una videollamada de 15 a 30 minutos.
Hable directamente con un experto, identifique sus necesidades y reciba recomendaciones 100% personalizadas, con un informe jerarquizado por prioridad.
¿Prefiere avanzar por su cuenta?
También tiene a su disposición un autotest en línea que le ofrece una primera visión de su nivel de seguridad, calculando su puntuación de ciberseguridad.