
La mateixa escena es repeteix a cada auditoria interna: tot just recuperada la base de contrasenyes de l’Active Directory, una bona part cau en pocs minuts, de vegades en poques hores. No pas gràcies a màquines miraculoses, sinó perquè les contrasenyes escollides són, senzillament, endevinables. Aquest article detalla per què aquests secrets cedeixen tan de pressa, quins hàbits explota concretament una auditoria i, sobretot, com invertir la tendència.
Endevinar més que forçar
Al contrari de la imatge del pirata que prova milers de milions de combinacions a l’atzar, un auditor treballa sobretot per anticipació. Parteix d’un diccionari de contrasenyes ja vistes (filtracions públiques, paraules habituals, noms de pila, noms d’equips esportius) i hi aplica regles de mutació que reprodueixen els reflexos humans: una majúscula al principi, una xifra al final, un caràcter especial per «fer seriós». Aquest enfocament és infinitament més ràpid que la força bruta pura, perquè segueix els mateixos camins que segueixen la majoria d’usuaris.
Cal recordar que una base de contrasenyes robada no conté les contrasenyes en clar sinó la seva empremta (un hash), el resultat d’un càlcul unidireccional. L’atacant endevina una paraula, en calcula l’empremta i la compara amb les de la base. Tot passa a la seva màquina, sense sol·licitar mai el sistema objectiu, és a dir, sense alertes ni bloquejos.
Resultat: els grans clàssics cauen immediatament. El nom de l’empresa seguit d’un any, una estació, una ciutat amb el seu codi postal, tot plegat amb un «!» final per satisfer la famosa regla de complexitat:
Empresa2024!
Primavera2025
Benvinguts1
Girona17001
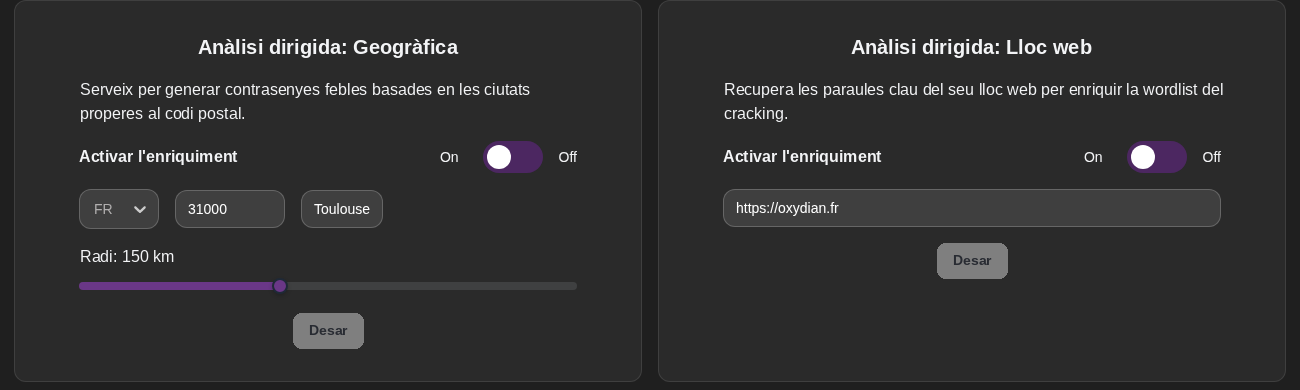
Aquest diccionari no té res de genèric: s’adapta al context de l’organització auditada, començant per la seva geografia. El nom de la ciutat i el codi postal de la seu, com Girona17001 a dalt, apareixen tan sovint que figuren entre les primeres pistes provades. La BOX Oxyscan automatitza aquest ajust: s’hi indica la zona geogràfica de l’auditoria, i el motor de cracking en deriva les variants locals (municipis veïns, ciutats, codis postals) per provar-les primer.
D’on surten les empremtes trencades
Hi ha una pregunta que torna sovint: com s’obté aquesta base d’empremtes? En un domini Windows, tots els hashos dels comptes s’emmagatzemen en un únic fitxer, la base NTDS.dit, present a cada controlador de domini. Un atacant que aconsegueix un accés privilegiat n’extreu una còpia i hi treballa tranquil·lament, fora de línia. Precisament per això una bona higiene de contrasenyes continua sent imprescindible fins i tot quan la resta del sistema sembla ben protegida: el dia que aquesta base es filtra, només les contrasenyes robustes resisteixen.
El problema real: l’entropia
L’entropia mesura la imprevisibilitat d’una contrasenya. Una contrasenya llarga però previsible (una paraula del diccionari amb substitucions evidents) té una entropia baixa: a un humà li sembla complicada, però no a un ordinador que prova milers de milions de candidats seguint exactament els mateixos patrons previsibles. Al contrari, quatre paraules sense relació triades a l’atzar ofereixen una entropia molt més alta i continuen sent fàcils de recordar.
En resum: la longitud compta més que els caràcters estrafolaris. Cavall!Grapa7Pot val molt més que P@ssw0rd, i es recorda sense esforç. Un atacant endevina la segona en una fracció de segon i ensopega durant anys amb la primera.
És també la lògica adoptada pels marcs de referència oficials. El NIST, a la publicació SP 800-63B, i l’ANSSI, a les seves recomanacions, situen avui en primer pla la longitud i la verificació contra filtracions conegudes, per davant de les antigues regles de complexitat imposada que, a la pràctica, sobretot produeixen contrasenyes previsibles.
Els mals hàbits explotats
Més enllà de les contrasenyes febles preses aïlladament, són sobretot uns hàbits col·lectius els que fan caure les organitzacions:
- la reutilització de la mateixa contrasenya en diversos comptes, professionals i personals: una filtració en un altre lloc i tota l’empresa queda exposada (el famós credential stuffing);
- les variants estacionals induïdes per una rotació massa freqüent, que transforma mecànicament Estiu2024 en Tardor2024 i després en Hivern2025;
- les contrasenyes per defecte mai canviades en un equip de xarxa, un compte de servei o un programari acabat d’instal·lar;
- els patrons d’empresa compartits, on tothom coneix la «recepta de la casa» per construir la contrasenya.
Aquests hàbits són encara més perillosos perquè resten invisibles als indicadors clàssics: una política pot mostrar «100 % de contrasenyes conformes» i alhora ser massivament trencable.
El que funciona de debò
Una bona higiene de contrasenyes no té res de feixuc si s’apunta bé. Les recomanacions següents, provades sobre el terreny i alineades amb els marcs de referència oficials:
- prioritzar frases de pas llargues en lloc de seqüències de caràcters enrevessats;
- desplegar un gestor de contrasenyes perquè cada compte disposi d’un secret únic que ningú no hagi de memoritzar;
- activar l’autenticació multifactor arreu on sigui possible: aleshores una contrasenya trencada ja no basta per entrar;
- prohibir les contrasenyes ja compromeses comparant-les amb diccionaris públics de filtracions (un servei com HaveIBeenPwned permet aquest control);
- abandonar la rotació sistemàtica cada 90 dies, que empeny cap a variants previsibles, i canviar-les només en cas de sospita de compromís.
Pel que fa a l’Active Directory, diverses d’aquestes mesures es poden implementar directament: filtres que prohibeixen termes vetats, longitud mínima augmentada, control contra les llistes de filtracions. Una auditoria posa precisament de manifest la proporció de comptes amb contrasenya feble o reutilitzada, cosa que permet prioritzar les correccions allà on el risc és real.
Conclusió
Si tantes contrasenyes cauen en una auditoria, no és per cap proesa tècnica: és perquè els mateixos patrons es repeteixen arreu. La bona notícia és que el contrari també és cert. Unes quantes regles senzilles, coherents amb les directrius del NIST i de l’ANSSI, basten perquè una organització passi de ser un blanc fàcil a ser un objectiu costós i, per tant, poc atractiu.
Consells: apostar per la longitud amb frases de pas, assignar un secret únic per compte mitjançant un gestor, activar l’autenticació multifactor arreu i adoptar una política d’Active Directory que prohibeixi les contrasenyes compromeses en lloc d’imposar canvis tan freqüents com inútils.
Per anar més lluny
- Consultoria i acompanyament en ciberseguretat d’Oxydian, per definir i dotar d’eines una política de contrasenyes alineada amb els marcs de referència (frases de pas, autenticació multifactor, prohibició de contrasenyes filtrades).
- L’article dedicat al Kerberoasting, on el cracking fora de línia apunta als comptes de servei de l’Active Directory.
- NIST SP 800-63B, Digital Identity Guidelines (Authentication), les directrius oficials sobre contrasenyes i autenticació.
- ANSSI, recomanacions relatives a les contrasenyes i a l’autenticació multifactor.
- MITRE ATT&CK, tècnica T1110.002 (Password Cracking), el cracking fora de línia d’empremtes.
- Have I Been Pwned, servei públic que permet comprovar si una contrasenya figura en una filtració coneguda.
- Microsoft Learn, protecció per prohibició de contrasenyes febles (Password Protection).

