
A mesma cena se repete em cada auditoria interna: mal a base de senhas do Active Directory é recuperada, boa parte delas cai em poucos minutos, às vezes em algumas horas. Não graças a máquinas milagrosas, mas porque as senhas escolhidas são, simplesmente, adivinháveis. Este artigo detalha por que esses segredos cedem tão rápido, quais hábitos uma auditoria explora concretamente e, sobretudo, como inverter essa tendência.
Adivinhar em vez de forçar
Ao contrário da imagem do hacker que testa bilhões de combinações ao acaso, um auditor trabalha sobretudo por antecipação. Ele parte de um dicionário de senhas já conhecidas (vazamentos públicos, palavras comuns, nomes próprios, nomes de times esportivos) e depois aplica regras de mutação que reproduzem os reflexos humanos: uma maiúscula no início, um número no final, um caractere especial para “parecer sério”. Essa abordagem é infinitamente mais rápida do que a força bruta pura, porque percorre os mesmos caminhos seguidos pela maioria dos usuários.
Vale lembrar que uma base de senhas roubada não contém as senhas em texto claro, mas sua impressão digital (um hash), o resultado de um cálculo de mão única. O atacante adivinha uma palavra, calcula seu hash e o compara com os da base. Tudo acontece na máquina dele, sem jamais acionar o sistema-alvo, portanto sem alerta nem bloqueio.
Resultado: os grandes clássicos caem imediatamente. O nome da empresa seguido de um ano, uma estação do ano, uma cidade com seu código postal, tudo isso acrescido de um “!” final para satisfazer a famosa regra de complexidade:
Empresa2024!
Primavera2025
Bemvindo1
SaoPaulo01310
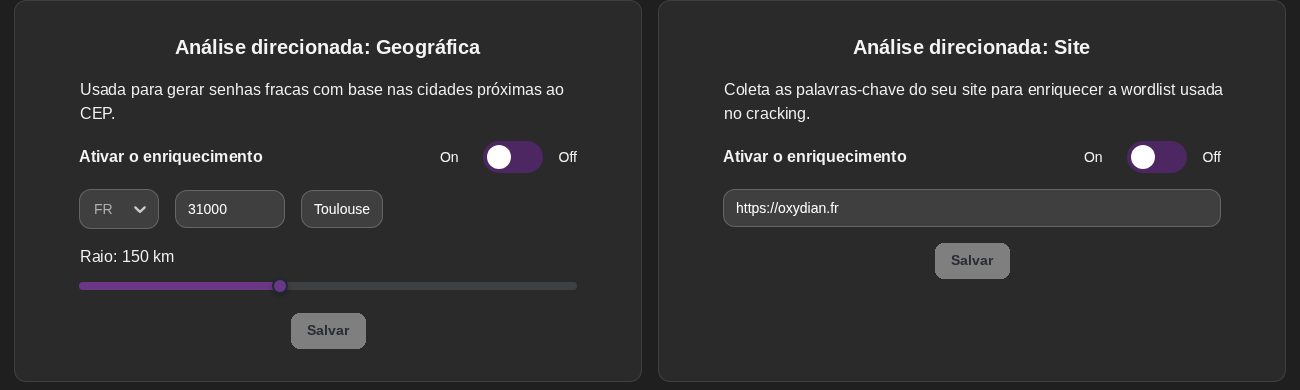
Esse dicionário não tem nada de genérico: ele se adapta ao contexto da organização auditada, a começar pela sua geografia. O nome da cidade e o código postal do site, como SaoPaulo01310 acima, aparecem com tanta frequência que estão entre as primeiras hipóteses testadas. A BOX Oxyscan automatiza esse ajuste: basta informar a área geográfica da auditoria, e o mecanismo de quebra de senhas deriva dela as variantes locais (municípios vizinhos, cidades, códigos postais) a serem testadas com prioridade.
De onde vêm os hashes quebrados
Uma pergunta aparece com frequência: como se obtém essa base de hashes? Em um domínio Windows, todos os hashes das contas ficam armazenados em um único arquivo, a base NTDS.dit, presente em cada controlador de domínio. Um atacante que consegue um acesso privilegiado extrai uma cópia dela e depois trabalha nela com calma, offline. É justamente por isso que uma boa higiene de senhas continua indispensável mesmo quando o restante do sistema parece bem protegido: no dia em que essa base vazar, apenas senhas robustas ainda resistem.
O verdadeiro problema: a entropia
A entropia mede a imprevisibilidade de uma senha. Uma senha longa mas previsível (uma palavra do dicionário com substituições óbvias) tem baixa entropia: parece complicada para um humano, mas não para um computador que testa bilhões de candidatas seguindo exatamente os mesmos padrões previsíveis. Por outro lado, quatro palavras sem relação entre si, sorteadas ao acaso, oferecem uma entropia muito maior e continuam fáceis de memorizar.
Em resumo: o comprimento conta mais do que os caracteres estranhos. Cavalo!Grampo7Pote vale muito mais do que P@ssw0rd, e é memorizada sem esforço. Um atacante adivinha a segunda em uma fração de segundo e esbarra durante anos na primeira.
Essa é também a lógica adotada pelos referenciais oficiais. O NIST, em sua publicação SP 800-63B, assim como a ANSSI em suas recomendações, colocam hoje em primeiro plano o comprimento e a verificação contra vazamentos conhecidos, em vez das antigas regras de complexidade imposta que, na prática, produzem sobretudo senhas previsíveis.
Os maus hábitos explorados
Além das senhas fracas tomadas isoladamente, são sobretudo hábitos coletivos que derrubam as organizações:
- a reutilização da mesma senha em várias contas, profissionais e pessoais: um vazamento em outro lugar, e a empresa inteira fica exposta (o famoso credential stuffing);
- as variantes sazonais induzidas por uma rotação frequente demais, que transforma mecanicamente Verao2024 em Outono2024 e depois em Inverno2025;
- as senhas padrão nunca alteradas em um equipamento de rede, uma conta de serviço ou um software recém-instalado;
- os padrões corporativos compartilhados, em que todo mundo conhece a “receita da casa” para montar a senha.
Esses hábitos são ainda mais perigosos porque permanecem invisíveis nos indicadores clássicos: uma política pode exibir “100% das senhas em conformidade” e ainda assim ser massivamente quebrável.
O que realmente funciona
Uma boa higiene de senhas não tem nada de restritivo quando se mira no lugar certo. As recomendações a seguir foram comprovadas em campo e estão alinhadas com os referenciais oficiais:
- dar preferência a frases-senha longas em vez de sequências de caracteres rebuscados;
- implantar um gerenciador de senhas para que cada conta tenha um segredo único que ninguém precise memorizar;
- ativar a autenticação multifator sempre que possível: uma senha quebrada deixa de ser suficiente para entrar;
- banir as senhas já comprometidas comparando-as com dicionários públicos de vazamentos (um serviço como o HaveIBeenPwned permite esse controle);
- abandonar a rotação sistemática a cada 90 dias, que leva a variantes previsíveis, e trocar a senha apenas em caso de suspeita de comprometimento.
No Active Directory, várias dessas medidas podem ser implementadas diretamente: filtros que proíbem termos banidos, comprimento mínimo aumentado, verificação contra listas de vazamentos. Uma auditoria evidencia justamente a proporção de contas com senha fraca ou reutilizada, o que permite priorizar as correções onde o risco é real.
Conclusão
Se tantas senhas caem em auditoria, não é por proeza técnica: é porque os mesmos padrões se repetem em todo lugar. A boa notícia é que o inverso também é verdadeiro. Algumas regras simples, coerentes com as diretrizes do NIST e da ANSSI, bastam para fazer uma organização passar de alvo fácil a objetivo caro, e portanto desestimulante.
Recomendações: apostar no comprimento com frases-senha, atribuir um segredo único por conta por meio de um gerenciador, ativar a autenticação multifator em todo lugar e adotar uma política de Active Directory que bana as senhas comprometidas em vez de impor trocas tão frequentes quanto inúteis.
Para saber mais
- Consultoria e acompanhamento em cibersegurança Oxydian, para definir uma política de senhas e implementá-la com as ferramentas certas alinhada aos referenciais (frases-senha, autenticação multifator, banimento de senhas vazadas).
- O artigo dedicado ao Kerberoasting, em que a quebra offline visa as contas de serviço do Active Directory.
- NIST SP 800-63B, Digital Identity Guidelines (Authentication), as diretrizes oficiais sobre senhas e autenticação.
- ANSSI, recomendações relativas a senhas e à autenticação multifator.
- MITRE ATT&CK, técnica T1110.002 (Password Cracking), a quebra offline de hashes.
- Have I Been Pwned, serviço público que permite verificar se uma senha consta em um vazamento conhecido.
- Microsoft Learn, proteção por proibição de senhas fracas (Password Protection).

