
La stessa scena si ripete a ogni audit interno: appena recuperato il database delle password dell’Active Directory, una buona parte cade in pochi minuti, a volte in poche ore. Non grazie a macchine miracolose, ma perché le password scelte sono, molto semplicemente, indovinabili. Questo articolo spiega perché questi segreti cedono così in fretta, quali abitudini un audit sfrutta concretamente e, soprattutto, come invertire la tendenza.
Indovinare invece di forzare
Contrariamente all’immagine del pirata che prova miliardi di combinazioni a caso, un auditor lavora soprattutto per anticipazione. Parte da un dizionario di password già viste (leak pubblici, parole comuni, nomi propri, nomi di squadre sportive) e poi applica regole di mutazione che riproducono i riflessi umani: una maiuscola all’inizio, una cifra alla fine, un carattere speciale per «sembrare seria». Questo approccio è infinitamente più rapido del brute force puro, perché percorre le stesse strade seguite dalla maggior parte degli utenti.
Come promemoria, un database di password rubato non contiene le password in chiaro ma la loro impronta (un hash), il risultato di un calcolo a senso unico. L’attaccante indovina una parola, ne calcola l’hash e lo confronta con quelli del database. Tutto avviene sulla sua macchina, senza mai sollecitare il sistema bersaglio, quindi senza allarmi né blocchi.
Risultato: i grandi classici cadono immediatamente. Il nome dell’azienda seguito da un anno, una stagione, una città con il suo codice postale, il tutto completato da un «!» finale per soddisfare la famosa regola di complessità:
Azienda2024!
Primavera2025
Benvenuto1
Roma00185
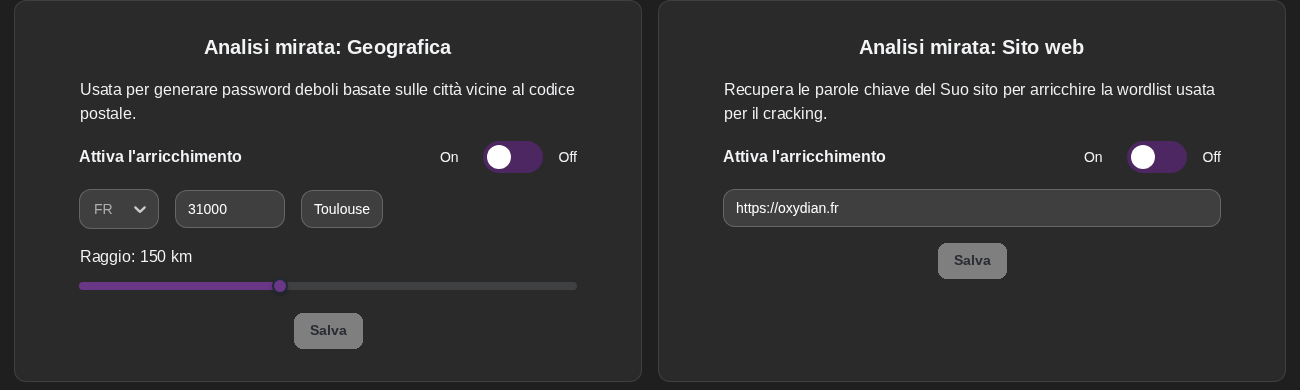
Questo dizionario non ha nulla di generico: si adatta al contesto dell’organizzazione sottoposta ad audit, a cominciare dalla sua geografia. Il nome della città e il codice postale della sede, come Roma00185 qui sopra, ricorrono così spesso da figurare tra le prime piste testate. La BOX Oxyscan automatizza questa taratura: vi si indica l’area geografica dell’audit e il motore di cracking ne ricava le varianti locali (comuni vicini, città, codici postali) da testare in via prioritaria.
Da dove provengono gli hash craccati
Una domanda ricorre spesso: come si ottiene questo database di hash? In un dominio Windows, tutti gli hash degli account sono archiviati in un unico file, il database NTDS.dit, presente su ogni domain controller. Un attaccante che ottiene un accesso privilegiato ne estrae una copia e poi ci lavora con calma, offline. È proprio per questo che una buona igiene delle password resta indispensabile anche quando il resto del sistema sembra ben protetto: il giorno in cui questo database trapela, reggono ancora soltanto le password robuste.
Il vero problema: l’entropia
L’entropia misura l’imprevedibilità di una password. Una password lunga ma prevedibile (una parola del dizionario arricchita da sostituzioni ovvie) ha un’entropia bassa: sembra complicata a un essere umano, ma non a un computer che testa miliardi di candidati seguendo esattamente gli stessi schemi prevedibili. Al contrario, quattro parole scollegate estratte a caso offrono un’entropia molto più elevata pur restando memorizzabili.
In parole semplici: la lunghezza conta più dei caratteri strampalati. Cavallo!Graffetta7Barattolo vale molto più di P@ssw0rd, e si ricorda senza sforzo. Un attaccante indovina la seconda in una frazione di secondo e si arena per anni sulla prima.
È anche la logica adottata dai framework ufficiali. Il NIST, nella pubblicazione SP 800-63B, così come l’ANSSI nelle sue raccomandazioni, mettono oggi in primo piano la lunghezza e la verifica rispetto ai leak noti, piuttosto che le vecchie regole di complessità imposta che, in pratica, producono soprattutto password prevedibili.
Le cattive abitudini sfruttate
Al di là delle singole password deboli, sono soprattutto le abitudini collettive a far cadere le organizzazioni:
- il riutilizzo della stessa password su più account, professionali e personali: basta un leak altrove e tutta l’azienda si ritrova esposta (il famoso credential stuffing);
- le varianti stagionali indotte da una rotazione troppo frequente, che trasforma meccanicamente Estate2024 in Autunno2024 e poi in Inverno2025;
- le password di default mai cambiate su un apparato di rete, un account di servizio o un software appena installato;
- gli schemi aziendali condivisi, in cui tutti conoscono la «ricetta della casa» per costruire la password.
Queste abitudini sono tanto più pericolose in quanto restano invisibili negli indicatori classici: una policy può mostrare «100% di password conformi» pur essendo massicciamente craccabile.
Cosa funziona davvero
Una buona igiene delle password non ha nulla di vincolante se si mira nel punto giusto. Le raccomandazioni seguenti sono collaudate sul campo e allineate ai framework ufficiali:
- privilegiare passphrase lunghe invece di sequenze di caratteri arzigogolati;
- adottare un password manager affinché ogni account disponga di un segreto unico che nessuno deve memorizzare;
- attivare l’autenticazione a più fattori ovunque sia possibile: una password craccata non basta più per entrare;
- bandire le password già compromesse confrontandole con dizionari pubblici di leak (un servizio come HaveIBeenPwned consente questo controllo);
- abbandonare la rotazione sistematica ogni 90 giorni, che spinge verso varianti prevedibili, a favore di un cambio solo in caso di sospetta compromissione.
Lato Active Directory, diverse di queste misure si possono implementare direttamente: filtri che vietano i termini banditi, lunghezza minima aumentata, controllo rispetto alle liste di leak. Un audit evidenzia proprio la percentuale di account con password debole o riutilizzata, il che permette di dare priorità alle correzioni dove il rischio è reale.
Conclusione
Se così tante password cadono durante un audit, non è per prodezza tecnica: è perché gli stessi schemi si ripetono ovunque. La buona notizia è che vale anche il contrario. Poche regole semplici, coerenti con le linee guida del NIST e dell’ANSSI, bastano a far passare un’organizzazione dallo status di bersaglio facile a quello di obiettivo costoso, quindi scoraggiante.
Consigli: puntare sulla lunghezza con le passphrase, assegnare un segreto unico per ogni account tramite un password manager, attivare l’autenticazione a più fattori ovunque e adottare una policy Active Directory che bandisca le password compromesse invece di imporre cambi tanto frequenti quanto inutili.
Per approfondire
- Consulenza e accompagnamento in cybersecurity Oxydian, per definire e implementare una policy delle password allineata ai framework (passphrase, autenticazione a più fattori, blocco delle password trapelate).
- L’articolo dedicato al Kerberoasting, in cui il cracking offline prende di mira gli account di servizio dell’Active Directory.
- NIST SP 800-63B, Digital Identity Guidelines (Authentication), le linee guida ufficiali su password e autenticazione.
- ANSSI, raccomandazioni relative alle password e all’autenticazione a più fattori.
- MITRE ATT&CK, tecnica T1110.002 (Password Cracking), il cracking offline degli hash.
- Have I Been Pwned, servizio pubblico che permette di verificare se una password compare in un leak noto.
- Microsoft Learn, protezione tramite blocco delle password deboli (Password Protection).

