
La misma escena se repite en cada auditoría interna: en cuanto se obtiene la base de contraseñas del Active Directory, buena parte de ellas cae en pocos minutos, a veces en pocas horas. No gracias a máquinas milagrosas, sino porque las contraseñas elegidas son, sencillamente, adivinables. Este artículo explica por qué estos secretos ceden tan rápido, qué hábitos aprovecha concretamente una auditoría y, sobre todo, cómo invertir la tendencia.
Adivinar en lugar de forzar
Al contrario de la imagen del pirata que prueba miles de millones de combinaciones al azar, un auditor trabaja sobre todo por anticipación. Parte de un diccionario de contraseñas ya vistas (filtraciones públicas, palabras comunes, nombres de pila, nombres de equipos deportivos) y aplica reglas de mutación que reproducen los reflejos humanos: una mayúscula al principio, un número al final, un carácter especial para «parecer seria». Este enfoque es infinitamente más rápido que la fuerza bruta pura, porque recorre los mismos caminos que sigue la mayoría de los usuarios.
Como recordatorio, una base de contraseñas robada no contiene las contraseñas en claro, sino su huella (un hash), el resultado de un cálculo unidireccional. El atacante adivina una palabra, calcula su huella y la compara con las de la base. Todo ocurre en su propia máquina, sin solicitar nunca el sistema objetivo, y por tanto sin alertas ni bloqueos.
Resultado: los grandes clásicos caen de inmediato. El nombre de la empresa seguido de un año, una estación, una ciudad con su código postal, todo ello adornado con un «!» final para cumplir la famosa regla de complejidad:
Empresa2024!
Primavera2025
Bienvenido1
Madrid28001
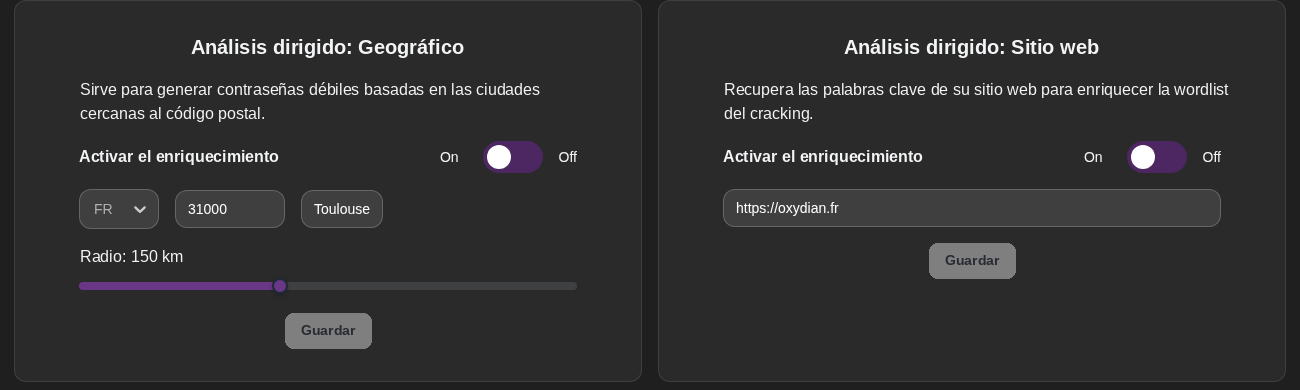
Este diccionario no tiene nada de genérico: se adapta al contexto de la organización auditada, empezando por su geografía. El nombre de la ciudad y el código postal de la sede, como Madrid28001 en el ejemplo anterior, aparecen con tanta frecuencia que figuran entre las primeras pistas que se prueban. La BOX Oxyscan automatiza este ajuste: se indica la zona geográfica de la auditoría y el motor de cracking deriva de ella las variantes locales (municipios cercanos, ciudades, códigos postales) que se prueban con prioridad.
De dónde proceden los hashes crackeados
Una pregunta surge a menudo: ¿cómo se obtiene esta base de hashes? En un dominio Windows, todos los hashes de las cuentas se almacenan en un único fichero, la base NTDS.dit, presente en cada controlador de dominio. Un atacante que logra un acceso privilegiado extrae una copia y trabaja sobre ella con calma, fuera de línea. Precisamente por eso una buena higiene de contraseñas sigue siendo imprescindible incluso cuando el resto del sistema parece bien protegido: el día en que esta base se filtra, solo las contraseñas robustas siguen resistiendo.
El verdadero problema: la entropía
La entropía mide la imprevisibilidad de una contraseña. Una contraseña larga pero previsible (una palabra del diccionario con sustituciones evidentes) tiene una entropía baja: a un humano le parece complicada, pero no a un ordenador que prueba miles de millones de candidatos siguiendo exactamente los mismos patrones previsibles. Por el contrario, cuatro palabras sin relación elegidas al azar ofrecen una entropía mucho mayor sin dejar de ser fáciles de recordar.
En resumen: la longitud cuenta más que los caracteres rebuscados. Caballo!Grapa7Tarro es mucho mejor que P@ssw0rd, y se recuerda sin esfuerzo. Un atacante adivina la segunda en una fracción de segundo y se atasca durante años con la primera.
Es también la lógica adoptada por los marcos de referencia oficiales. El NIST, en su publicación SP 800-63B, al igual que la ANSSI en sus recomendaciones, sitúan hoy en primer plano la longitud y la comprobación frente a filtraciones conocidas, en lugar de las antiguas reglas de complejidad impuesta que, en la práctica, producen sobre todo contraseñas previsibles.
Los malos hábitos que se aprovechan
Más allá de las contraseñas débiles consideradas de forma aislada, son sobre todo ciertos hábitos colectivos los que hacen caer a las organizaciones:
- la reutilización de la misma contraseña en varias cuentas, profesionales y personales: una filtración en otro lugar y toda la empresa queda expuesta (el famoso credential stuffing);
- las variantes estacionales provocadas por una rotación demasiado frecuente, que convierte mecánicamente Verano2024 en Otoño2024 y luego en Invierno2025;
- las contraseñas por defecto nunca cambiadas en un equipo de red, una cuenta de servicio o un software recién instalado;
- los patrones corporativos compartidos, en los que todo el mundo conoce la «receta de la casa» para construir la contraseña.
Estos hábitos son tanto más peligrosos cuanto que permanecen invisibles en los indicadores clásicos: una política puede mostrar «100 % de contraseñas conformes» y ser, al mismo tiempo, masivamente crackeable.
Lo que funciona de verdad
Una buena higiene de contraseñas no tiene por qué ser una carga si se apunta bien. Las siguientes recomendaciones están probadas sobre el terreno y alineadas con los marcos de referencia oficiales:
- dar prioridad a frases de contraseña largas frente a secuencias de caracteres enrevesadas;
- desplegar un gestor de contraseñas para que cada cuenta disponga de un secreto único que nadie tenga que memorizar;
- activar la autenticación multifactor siempre que sea posible: una contraseña crackeada ya no basta para entrar;
- prohibir las contraseñas ya comprometidas comparándolas con diccionarios públicos de filtraciones (un servicio como HaveIBeenPwned permite este control);
- abandonar la rotación sistemática cada 90 días, que empuja a variantes previsibles, y exigir el cambio únicamente ante sospecha de compromiso.
En el lado de Active Directory, varias de estas medidas pueden implementarse directamente: filtros que prohíben términos vetados, longitud mínima más alta, control frente a listas de filtraciones. Una auditoría pone precisamente de manifiesto la proporción de cuentas con contraseñas débiles o reutilizadas, lo que permite priorizar las correcciones allí donde el riesgo es real.
Conclusión
Si tantas contraseñas caen en una auditoría, no es por proezas técnicas: es porque los mismos patrones se repiten en todas partes. La buena noticia es que lo contrario también es cierto. Unas pocas reglas sencillas, coherentes con las directrices del NIST y de la ANSSI, bastan para que una organización pase de ser un blanco fácil a un objetivo costoso y, por tanto, disuasorio.
Recomendaciones: apostar por la longitud con frases de contraseña, asignar un secreto único por cuenta mediante un gestor, activar la autenticación multifactor en todas partes y adoptar una política de Active Directory que prohíba las contraseñas comprometidas en lugar de imponer cambios tan frecuentes como inútiles.
Para saber más
- Consultoría y acompañamiento en ciberseguridad de Oxydian, para definir y dotar de herramientas una política de contraseñas alineada con los marcos de referencia (frases de contraseña, autenticación multifactor, prohibición de contraseñas filtradas).
- El artículo dedicado al Kerberoasting, en el que el cracking fuera de línea se dirige a las cuentas de servicio del Active Directory.
- NIST SP 800-63B, Digital Identity Guidelines (Authentication), las directrices oficiales sobre contraseñas y autenticación.
- ANSSI, recomendaciones sobre contraseñas y autenticación multifactor.
- MITRE ATT&CK, técnica T1110.002 (Password Cracking), el cracking fuera de línea de hashes.
- Have I Been Pwned, servicio público que permite comprobar si una contraseña figura en una filtración conocida.
- Microsoft Learn, protección mediante la prohibición de contraseñas débiles (Password Protection).

