
Bei jedem internen Audit wiederholt sich dieselbe Szene: Kaum ist die Passwortdatenbank des Active Directory ausgelesen, fällt ein großer Teil der Passwörter innerhalb weniger Minuten, manchmal innerhalb weniger Stunden. Nicht dank wundersamer Hardware, sondern weil die gewählten Passwörter schlicht erratbar sind. Dieser Artikel zeigt, warum diese Geheimnisse so schnell nachgeben, welche Gewohnheiten ein Audit konkret ausnutzt und vor allem, wie sich der Trend umkehren lässt.
Raten statt Brute Force
Anders als das Klischee vom Angreifer, der Milliarden zufälliger Kombinationen durchprobiert, arbeitet ein Auditor vor allem mit Vorhersage. Ausgangspunkt ist ein Wörterbuch bereits bekannter Passwörter (öffentliche Leaks, gängige Wörter, Vornamen, Namen von Sportvereinen), auf das anschließend Regeln zur Mutation angewendet werden, die menschliche Reflexe nachbilden: ein Großbuchstabe am Anfang, eine Ziffer am Ende, ein Sonderzeichen, damit es „seriös“ wirkt. Dieser Ansatz ist um ein Vielfaches schneller als reines Brute Force, weil er genau die Wege geht, die die meisten Benutzer einschlagen.
Zur Erinnerung: Eine gestohlene Passwortdatenbank enthält die Passwörter nicht im Klartext, sondern ihren Fingerabdruck (einen Hash), das Ergebnis einer Einwegberechnung. Der Angreifer rät ein Wort, berechnet dessen Hash und vergleicht ihn mit denen der Datenbank. Alles geschieht auf seinem eigenen Rechner, ohne das Zielsystem je zu kontaktieren, also ohne Alarm und ohne Kontosperrung.
Das Ergebnis: Die großen Klassiker fallen sofort. Der Firmenname gefolgt von einer Jahreszahl, eine Jahreszeit, eine Stadt mit Postleitzahl, das Ganze garniert mit einem abschließenden „!“, um die berühmte Komplexitätsregel zu erfüllen:
Firma2024!
Fruehling2025
Willkommen1
Berlin10115
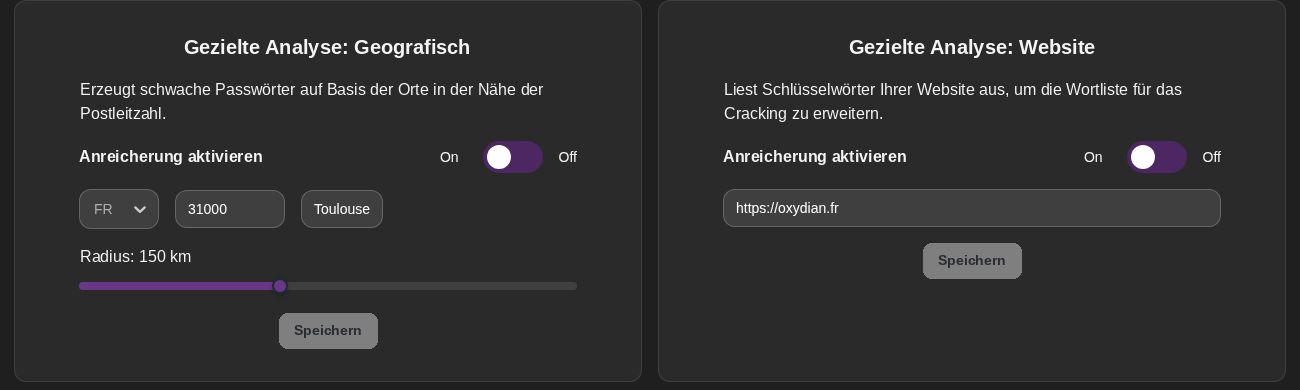
Dieses Wörterbuch ist alles andere als generisch: Es passt sich dem Kontext der auditierten Organisation an, angefangen bei ihrer Geografie. Name und Postleitzahl des Standorts, wie Berlin10115 oben, tauchen so häufig auf, dass sie zu den ersten getesteten Kandidaten gehören. Die Oxyscan BOX automatisiert diese Einstellung: Dort wird das geografische Gebiet des Audits hinterlegt, und die Cracking-Engine leitet daraus die lokalen Varianten (Nachbargemeinden, Städte, Postleitzahlen) ab, die vorrangig getestet werden.
Woher die geknackten Hashes stammen
Eine Frage kommt immer wieder: Wie gelangt man an diese Hash-Datenbank? In einer Windows-Domäne werden alle Hashes der Konten in einer einzigen Datei gespeichert, der Datenbank NTDS.dit, die auf jedem Domänencontroller liegt. Ein Angreifer, der privilegierten Zugriff erlangt, extrahiert eine Kopie davon und arbeitet anschließend in aller Ruhe offline daran. Genau deshalb bleibt eine gute Passwort-Hygiene unverzichtbar, selbst wenn der Rest des Systems gut geschützt erscheint: An dem Tag, an dem diese Datenbank abfließt, halten nur noch robuste Passwörter stand.
Das eigentliche Problem: die Entropie
Die Entropie misst die Unvorhersehbarkeit eines Passworts. Ein langes, aber vorhersehbares Passwort (ein Wörterbuchwort mit offensichtlichen Ersetzungen) hat eine geringe Entropie: Für einen Menschen wirkt es kompliziert, nicht aber für einen Computer, der Milliarden von Kandidaten nach genau denselben vorhersehbaren Mustern testet. Umgekehrt bieten vier zufällig gewählte, zusammenhanglose Wörter eine deutlich höhere Entropie und bleiben dennoch einprägsam.
Kurz gesagt: Länge zählt mehr als ausgefallene Zeichen. Pferd!Heftklammer7Glas ist weitaus besser als P@ssw0rd und lässt sich mühelos merken. Das zweite errät ein Angreifer in Sekundenbruchteilen, am ersten beißt er sich jahrelang die Zähne aus.
Dieser Logik folgen auch die offiziellen Standards. Das NIST in seiner Publikation SP 800-63B ebenso wie die ANSSI in ihren Empfehlungen stellen heute die Länge und die Prüfung gegen bekannte Leaks in den Vordergrund, statt der alten erzwungenen Komplexitätsregeln, die in der Praxis vor allem vorhersehbare Passwörter hervorbringen.
Die ausgenutzten schlechten Gewohnheiten
Über einzelne schwache Passwörter hinaus sind es vor allem kollektive Gewohnheiten, die Organisationen zu Fall bringen:
- die Wiederverwendung desselben Passworts für mehrere Konten, berufliche wie private: ein Leak anderswo, und das gesamte Unternehmen ist exponiert (das bekannte Credential Stuffing);
- die saisonalen Varianten, ausgelöst durch zu häufige Passwortwechsel, die aus Sommer2024 mechanisch Herbst2024 und dann Winter2025 machen;
- nie geänderte Standardpasswörter auf einer Netzwerkkomponente, einem Dienstkonto oder einer frisch installierten Software;
- gemeinsame Firmenschemata, bei denen jeder das „Hausrezept“ für den Aufbau des Passworts kennt.
Diese Gewohnheiten sind umso gefährlicher, als sie in den klassischen Kennzahlen unsichtbar bleiben: Eine Richtlinie kann „100 % konforme Passwörter“ ausweisen und dennoch massenhaft knackbar sein.
Was wirklich funktioniert
Gute Passwort-Hygiene muss nicht einschränkend sein, wenn sie gezielt ansetzt. Die folgenden Empfehlungen sind in der Praxis erprobt und an den offiziellen Standards ausgerichtet:
- lange Passphrasen bevorzugen statt verschnörkelter Zeichenfolgen;
- einen Passwortmanager einführen, damit jedes Konto ein eindeutiges Geheimnis erhält, das sich niemand merken muss;
- die Multi-Faktor-Authentifizierung überall aktivieren, wo es möglich ist: Ein geknacktes Passwort reicht dann nicht mehr für den Zugang;
- bereits kompromittierte Passwörter verbannen, indem sie mit öffentlichen Leak-Wörterbüchern abgeglichen werden (ein Dienst wie HaveIBeenPwned ermöglicht diese Prüfung);
- den systematischen Wechsel alle 90 Tage abschaffen, der zu vorhersehbaren Varianten verleitet, und Passwörter nur noch bei Verdacht auf Kompromittierung ändern.
Im Active Directory lassen sich mehrere dieser Maßnahmen direkt technisch umsetzen: Filter, die gesperrte Begriffe verbieten, eine höhere Mindestlänge, ein Abgleich mit Leak-Listen. Ein Audit macht genau den Anteil der Konten mit schwachem oder wiederverwendetem Passwort sichtbar und erlaubt so, die Korrekturen dort zu priorisieren, wo das Risiko real ist.
Fazit
Wenn bei Audits so viele Passwörter fallen, liegt das nicht an technischen Glanzleistungen, sondern daran, dass überall dieselben Muster wiederkehren. Die gute Nachricht: Das Umgekehrte gilt ebenso. Einige einfache Regeln, im Einklang mit den Vorgaben von NIST und ANSSI, genügen, um eine Organisation vom leichten Ziel zu einem kostspieligen und damit unattraktiven Ziel zu machen.
Empfehlungen: auf Länge mit Passphrasen setzen, über einen Passwortmanager jedem Konto ein eindeutiges Geheimnis zuweisen, die Multi-Faktor-Authentifizierung überall aktivieren und eine Active-Directory-Richtlinie einführen, die kompromittierte Passwörter verbannt, statt ebenso häufige wie nutzlose Wechsel zu erzwingen.
Weiterführende Informationen
- Cybersicherheitsberatung und Begleitung durch Oxydian, um eine an den Standards ausgerichtete Passwortrichtlinie zu definieren und technisch umzusetzen (Passphrasen, Multi-Faktor-Authentifizierung, Sperrung geleakter Passwörter).
- Der Artikel über Kerberoasting, bei dem das Offline-Cracking auf die Dienstkonten des Active Directory zielt.
- NIST SP 800-63B, Digital Identity Guidelines (Authentication), die offiziellen Vorgaben zu Passwörtern und Authentifizierung.
- ANSSI, Empfehlungen zu Passwörtern und zur Multi-Faktor-Authentifizierung.
- MITRE ATT&CK, Technik T1110.002 (Password Cracking), das Offline-Cracking von Hashes.
- Have I Been Pwned, öffentlicher Dienst zur Prüfung, ob ein Passwort in einem bekannten Leak enthalten ist.
- Microsoft Learn, Schutz durch Sperrung schwacher Passwörter (Password Protection).

