Un SOC sap supervisar i respondre a incidents, però el seu valor és poc visible mentre no es produeix cap atac. Les vulnerabilitats del client final, en canvi, sovint queden fora del seu perímetre.
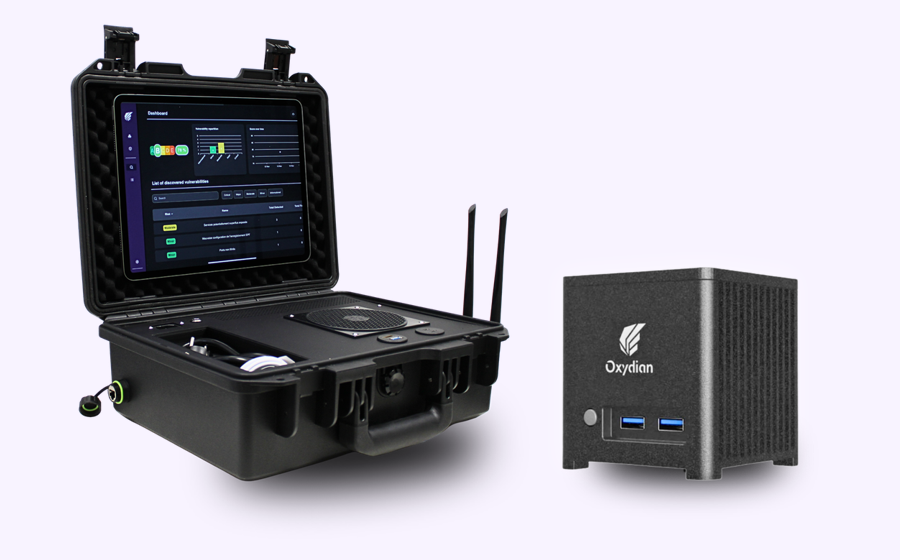
El SOC domina la supervisió i la resposta. Amb la BOX, també ofereix la detecció i la gestió de vulnerabilitats, la cartografia de la xarxa i esquers que complementen les seves alertes. Un VOC empaquetat, instal·lat in situ, a punt per integrar a l'oferta.
Esquers que alimenten el SIEMLa BOX exposa serveis vulnerables falsos, amb sondes per a les seus remotes, i detecta els atacs interns: Responder, CVE, DHCP pirata, escanejos. Cada interacció s'envia per webhook al SIEM o al SOAR, sense falsos positius.
Els punts cecs revelatsImpressores, IoT, equips de xarxa, servidors oblidats, equips fora del domini: tot allò que està connectat es cartografia, s'analitza i es vigila cada setmana, inclòs el que no envia res al SIEM.
La gestió de vulnerabilitats, a mésVulnerabilitats realment explotables, Active Directory, contrasenyes, cada setmana, amb la correcció explicada a la interfície. El SOC esdevé proactiu, sense haver de contractar un equip VOC.
Un valor visible cada mesUn informe mensual amb la marca del SOC, llegible per una direcció: el client veu el valor de la seva subscripció abans de l'incident. Cada correcció es converteix en un servei per proposar.
SOC sol o SOC + VOC
SOC solSOC + VOC Oxyscan
Valor percebut pel clientEl dia de l'incidentCada mes, en un informe amb la marca del SOC
PosturaReactiva, es respon a l'alertaProactiva, es corregeix abans de l'alerta
VulnerabilitatsConegudes després de l'auditoria anual o després de l'incidentIdentificades cada setmana, corregides sobre la marxa
PerímetreEl que té un agent o envia registresTot allò que té una adreça IP
El servei puntual
La Valise Oxyscan, un pentester dins d'una maleta
Connectada a la xarxa del client, la Valise fa una auditoria completa, interna o externa, en 90 minuts de mitjana, sense haver de mobilitzar cap pentester. Mentre la BOX vigila de manera contínua, la Valise intervé en el moment oportú.
Abans de signar un client nouDiagnosi d'una xarxa desconeguda: cartografia, vulnerabilitats, Active Directory, contrasenyes, Wi-Fi, exposició a internet. El contracte comença sobre una base coneguda, amb correccions per proposar des del primer mes.
Després d'un incidentLa fotografia de la xarxa compromesa: màquines obsoletes, serveis oberts, contrasenyes febles, camins encara explotables. La contenció es prioritza a partir de fets i l'estat inicial queda documentat.
Un auditor de reforçLa clau subministrada amb la Valise obre a petició un túnel segur: per un crèdit addicional, un auditor d'Oxydian pren el relleu a distància per aprofundir una constatació o donar suport a una resposta a incidents.
Una auditoria amb la marca del SOCSíntesi per a la direcció, constatacions per criticitat, recomanacions, captures de pantalla: l'informe es genera in situ i el lliura l'equip del SOC. Auditoria anual, control després d'una migració, exigència d'una asseguradora.
BOX i Valise, el cicle complet
AbansLa Valise estableix l'estat inicial i obre pas a la vigilància posterior.
DurantLa BOX vigila cada setmana, alerta el SOC i elabora l'informe mensual.
En el moment clauIncident, migració, nova seu: la Valise torna per fer balanç.
Prevenció, vigilància i auditoria amb el mateix equip, i un client que veu el valor del SOC durant tot l'any.
Un model pensat per als SOC i MSSP
Model de partner
Llicència per BOX, descompte de partner que augmenta amb el nombre de BOX actives.
Valise comprada una sola vegada, i després crèdits d'auditoria per unitat o per paquet: un crèdit, una auditoria, facturada a la tarifa del partner.
Co-branding, informes BOX i Valise amb la marca del SOC.
Onboarding inclòs, formació dels analistes, entorn de demostració, actualitzacions i suport directe amb els auditors d'Oxydian.
Integració
Consola de partner, estat de totes les BOX, puntuacions i informes de cada client en un mateix lloc.
Webhook i API, alertes dels esquers i deteccions enviades al SIEM o al SOAR, a punt per a un playbook; vulnerabilitats i informes recuperables per API.
Accés obert pel client final, una clau USB connectada al costat del client dona al SOC l'accés complet als resultats.
Dades in situ, anàlisi 100 % local, instal·lació air gap possible, dades de la Valise conservades en un suport extraïble.
Per descarregarL'oferta SOC & MSSP en PDF
Les dues fitxes, BOX Oxyscan i Valise Oxyscan: arguments, integració al SIEM o al SOAR, model de partner.