N'attendez pas une attaque pour démontrer votre valeur
Un SOC sait superviser et répondre aux incidents, mais sa valeur reste peu visible tant qu'aucune attaque ne survient. Les vulnérabilités du client final, elles, sortent souvent de son périmètre.
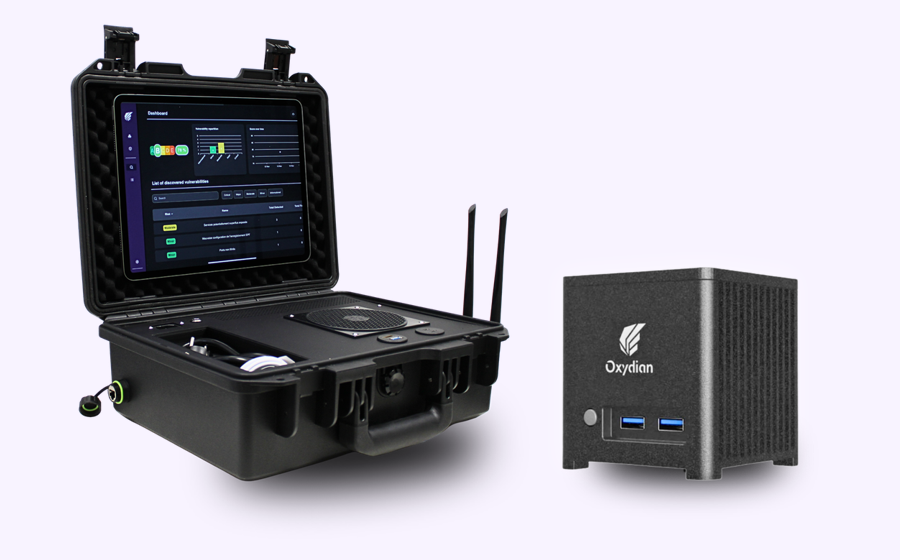
BOX OxyscanValise Oxyscan
80 %des déploiements mettent au jour des vulnérabilités critiques
10 mind'installation de la BOX
90 mind'audit avec la Valise, IA embarquée
100 % localair gap possible, aucune donnée ne sort
Le continu
La BOX Oxyscan, un VOC clé en main
Le SOC maîtrise la supervision et la réponse. Avec la BOX, il propose aussi la détection et la gestion des vulnérabilités, la cartographie du réseau et des leurres qui complètent ses alertes. Un VOC packagé, installé sur site, prêt à intégrer à l'offre.
Des leurres qui alimentent le SIEMLa BOX expose de faux services vulnérables, avec des sondes pour les sites distants, et détecte les attaques internes : Responder, CVE, DHCP pirate, scans. Chaque interaction part en webhook vers le SIEM ou le SOAR, sans faux positifs.
Les angles morts révélésImprimantes, IoT, équipements réseau, serveurs oubliés, postes hors domaine : tout ce qui est branché est cartographié, scanné et surveillé chaque semaine, y compris ce qui n'envoie rien au SIEM.
La gestion des vulnérabilités en plusVulnérabilités réellement exploitables, Active Directory, mots de passe, chaque semaine, avec le correctif expliqué dans l'interface. Le SOC devient proactif, sans équipe VOC à recruter.
Une valeur visible chaque moisUn rapport mensuel à la marque du SOC, lisible par une direction : le client voit la valeur de son abonnement avant l'incident. Chaque correction devient une prestation à proposer.
SOC seul ou SOC + VOC
SOC seulSOC + VOC Oxyscan
Valeur vue par le clientLe jour de l'incidentChaque mois, dans un rapport à la marque du SOC
PostureRéactive, on répond à l'alerteProactive, on corrige avant l'alerte
VulnérabilitésConnues après l'audit annuel ou après l'incidentIdentifiées chaque semaine, corrigées au fil de l'eau
PérimètreCe qui a un agent ou envoie des logsTout ce qui a une adresse IP
Le ponctuel
La Valise Oxyscan, un pentester dans une valise
Branchée sur le réseau du client, la Valise réalise un audit complet, interne ou externe, en 90 minutes en moyenne, sans pentester à mobiliser. Là où la BOX surveille en continu, la Valise intervient au moment utile.
Avant de signer un nouveau clientÉtat des lieux d'un réseau inconnu : cartographie, vulnérabilités, Active Directory, mots de passe, Wi-Fi, exposition internet. Le contrat démarre sur une base connue, avec des corrections à proposer dès le premier mois.
Après un incidentLa photographie du réseau compromis : machines obsolètes, services ouverts, mots de passe faibles, chemins encore exploitables. Le confinement se priorise sur des faits et l'état de départ est documenté.
Un auditeur en renfortLa clé fournie avec la Valise ouvre à la demande un tunnel sécurisé : pour un jeton supplémentaire, un auditeur Oxydian prend le relais à distance pour approfondir un constat ou appuyer une réponse à incident.
Un audit à la marque du SOCSynthèse pour la direction, constats par criticité, recommandations, captures d'écran : le rapport est généré sur place et livré par l'équipe du SOC. Audit annuel, contrôle après migration, exigence d'un assureur.
BOX et Valise, le cycle complet
AvantLa Valise fixe l'état initial et ouvre la surveillance qui suit.
PendantLa BOX surveille chaque semaine, alerte le SOC et produit le rapport mensuel.
Au moment cléIncident, migration, nouveau site : la Valise revient faire le point.
Prévention, surveillance et audit avec la même équipe, et un client qui voit la valeur du SOC toute l'année.
Un modèle pensé pour les SOC et MSSP
Modèle partenaire
Licence par BOX, remise partenaire qui augmente avec le nombre de BOX actives.
Valise achetée une fois, puis des jetons d'audit à l'unité ou par pack : un jeton, un audit, facturé au tarif du partenaire.
Co-branding, rapports BOX et Valise à la marque du SOC.
Onboarding compris, formation des analystes, environnement de démo, mises à jour et support direct avec les auditeurs Oxydian.
Intégration
Console partenaire, état de toutes les BOX, scores et rapports de chaque client au même endroit.
Webhook et API, alertes des leurres et détections poussées vers le SIEM ou le SOAR, prêtes pour un playbook ; vulnérabilités et rapports récupérables par API.
Accès ouvert par le client final, une clé USB branchée côté client donne au SOC l'accès complet aux résultats.
Données sur place, analyse 100 % locale, installation air gap possible, données de la Valise conservées sur un support amovible.
À téléchargerL'offre SOC & MSSP en PDF
Les deux fiches, BOX Oxyscan et Valise Oxyscan : arguments, intégration au SIEM ou au SOAR, modèle partenaire.
Recevez par e-mail les deux fiches de l’offre : la BOX Oxyscan pour un VOC en continu, la Valise Oxyscan pour les audits ponctuels.
Diagnostic gratuit (30 min)
Un DIAGNOSTIC GRATUIT de 30 min, sans engagement !
Oxydian vous offre l’opportunité d’évaluer rapidement votre niveau de maturité en cybersécurité, lors d’une visioconférence de 15 à 30 minutes.
Echangez directement avec un expert, identifiez vos besoins et recevez des recommandations 100% personnalisées, avec un rapport hiérarchisé par priorité.
Vous souhaitez avancer par vous-même ?
Un auto-test en ligne est également disponible pour vous offrir un premier aperçu de votre niveau de sécurité, en calculant votre cyberscore.