Warten Sie nicht auf einen Angriff, um Ihren Mehrwert zu zeigen
Ein SOC kann überwachen und auf Vorfälle reagieren, doch sein Mehrwert bleibt wenig sichtbar, solange kein Angriff stattfindet. Die Schwachstellen des Endkunden liegen dagegen oft außerhalb seines Zuständigkeitsbereichs.
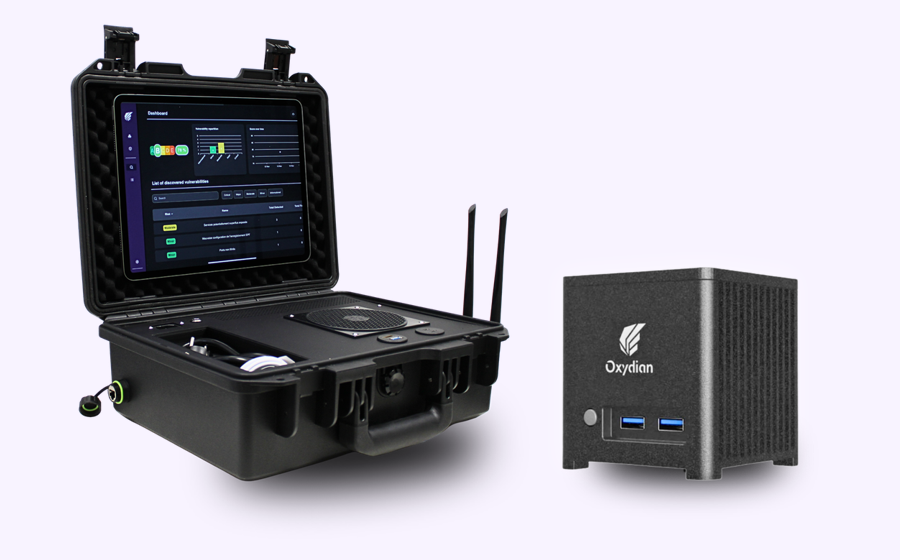
Oxyscan BOXOxyscan Valise
80 %der Installationen decken kritische Schwachstellen auf
10 minInstallation der BOX
90 minAudit mit der Valise, integrierte KI
100 % lokalAir Gap möglich, keine Daten verlassen das Netzwerk
Kontinuierlich
Die Oxyscan BOX: ein schlüsselfertiges VOC
Das SOC beherrscht Überwachung und Reaktion. Mit der BOX bietet es zusätzlich Schwachstellenerkennung und Schwachstellenmanagement, Netzwerkkartierung und Köder, die seine Alarme ergänzen. Ein paketiertes VOC, vor Ort installiert, bereit zur Integration ins Angebot.
Köder, die das SIEM speisenDie BOX stellt falsche verwundbare Dienste bereit, mit Sonden für entfernte Standorte, und erkennt interne Angriffe: Responder, CVE, Rogue-DHCP, Scans. Jede Interaktion geht per Webhook an das SIEM oder SOAR, ohne Fehlalarme.
Tote Winkel sichtbar gemachtDrucker, IoT, Netzwerkgeräte, vergessene Server, Rechner außerhalb der Domäne: Alles, was angeschlossen ist, wird jede Woche kartiert, gescannt und überwacht, auch was nichts an das SIEM sendet.
Schwachstellenmanagement zusätzlichTatsächlich ausnutzbare Schwachstellen, Active Directory, Passwörter, jede Woche, mit dem Patch in der Oberfläche erklärt. Das SOC wird proaktiv, ohne ein VOC-Team einstellen zu müssen.
Jeden Monat sichtbarer MehrwertEin Monatsbericht im Design des SOC, verständlich für die Geschäftsleitung: Der Kunde sieht den Wert seines Abonnements schon vor einem Vorfall. Jede Behebung wird zu einer Leistung, die sich anbieten lässt.
SOC allein oder SOC + VOC
SOC alleinSOC + Oxyscan VOC
Für den Kunden sichtbarer MehrwertAm Tag des VorfallsJeden Monat, in einem Bericht im Design des SOC
HaltungReaktiv, man reagiert auf den AlarmProaktiv, man behebt vor dem Alarm
SchwachstellenBekannt nach dem jährlichen Audit oder nach dem VorfallJede Woche identifiziert, laufend behoben
UmfangWas einen Agenten hat oder Logs sendetAlles mit einer IP-Adresse
Punktuell
Die Oxyscan Valise: ein Pentester im Koffer
Am Netzwerk des Kunden angeschlossen, führt die Valise ein vollständiges internes oder externes Audit durch, im Schnitt in 90 Minuten, ohne dass ein Pentester eingesetzt werden muss. Während die BOX kontinuierlich überwacht, kommt die Valise im richtigen Moment zum Einsatz.
Vor der Unterzeichnung mit einem neuen KundenBestandsaufnahme eines unbekannten Netzwerks: Netzwerkkartierung, Schwachstellen, Active Directory, Passwörter, WLAN, Internet-Exposition. Der Vertrag startet auf einer bekannten Basis, mit Behebungen, die sich ab dem ersten Monat anbieten lassen.
Nach einem VorfallDie Momentaufnahme des kompromittierten Netzwerks: veraltete Rechner, offene Dienste, schwache Passwörter, noch ausnutzbare Pfade. Die Eindämmung wird anhand von Fakten priorisiert und der Ausgangszustand dokumentiert.
Ein Auditor als VerstärkungDer mit der Valise gelieferte USB-Stick öffnet bei Bedarf einen sicheren Tunnel: Für einen zusätzlichen Token übernimmt ein Oxydian-Auditor aus der Ferne, um einen Befund zu vertiefen oder eine Incident Response zu unterstützen.
Ein Audit im Design des SOCZusammenfassung für die Geschäftsleitung, Befunde nach Kritikalität, Empfehlungen, Screenshots: Der Bericht wird vor Ort erstellt und vom SOC-Team geliefert. Jährliches Audit, Kontrolle nach einer Migration, Anforderung eines Versicherers.
BOX und Valise: der vollständige Zyklus
VorherDie Valise hält den Ausgangszustand fest und leitet die anschließende Überwachung ein.
WährenddessenDie BOX überwacht jede Woche, alarmiert das SOC und erstellt den Monatsbericht.
Im entscheidenden MomentVorfall, Migration, neuer Standort: Die Valise kommt für eine Bestandsaufnahme zurück.
Prävention, Überwachung und Audit mit demselben Team, und ein Kunde, der den Mehrwert des SOC das ganze Jahr über sieht.
Ein Modell für SOC und MSSP
Partnermodell
Lizenz pro BOX, Partnerrabatt, der mit der Anzahl aktiver BOX steigt.
Valise einmal gekauft, danach Audit-Token einzeln oder im Paket: ein Token, ein Audit, zum Tarif des Partners berechnet.
Co-Branding, Berichte von BOX und Valise im Design des SOC.
Onboarding inklusive, Schulung der Analysten, Demo-Umgebung, Updates und direkter Support durch die Oxydian-Auditoren.
Integration
Partnerkonsole, Zustand aller BOX, Scores und Berichte jedes Kunden an einem Ort.
Webhook und API, Alarme der Köder und Erkennungen werden an das SIEM oder SOAR übertragen, bereit für ein Playbook; Schwachstellen und Berichte per API abrufbar.
Zugriff durch den Endkunden freigegeben, ein beim Kunden eingesteckter USB-Stick gibt dem SOC vollen Zugriff auf die Ergebnisse.
Daten vor Ort, Analyse zu 100 % lokal, Air-Gap-Installation möglich, Daten der Valise auf einem Wechseldatenträger gespeichert.
Zum DownloadDas Angebot für SOC & MSSP als PDF
Die beiden Datenblätter, Oxyscan BOX und Oxyscan Valise: Argumente, Integration in SIEM oder SOAR, Partnermodell.
Erhalten Sie die beiden Datenblätter des Angebots per E-Mail: die Oxyscan BOX für ein kontinuierliches VOC, die Oxyscan Valise für punktuelle Audits.
Kostenlose Diagnose (30 Min.)
Eine KOSTENLOSE DIAGNOSE von 30 Minuten, ganz unverbindlich!
Oxydian bietet Ihnen die Möglichkeit, Ihren Reifegrad in der Cybersicherheit schnell zu bewerten, in einer Videokonferenz von 15 bis 30 Minuten.
Sprechen Sie direkt mit einem Experten, identifizieren Sie Ihren Bedarf und erhalten Sie 100% personalisierte Empfehlungen, mit einem nach Prioritäten geordneten Bericht.
Möchten Sie sich lieber selbst ein Bild machen?
Ein Online-Selbsttest steht Ihnen ebenfalls zur Verfügung und gibt Ihnen einen ersten Überblick über Ihr Sicherheitsniveau, indem er Ihren Cyberscore berechnet.