Un SOC sa supervisionare e rispondere agli incidenti, ma il suo valore resta poco visibile finché non si verifica un attacco. Le vulnerabilità del cliente finale, invece, spesso esulano dal suo perimetro.
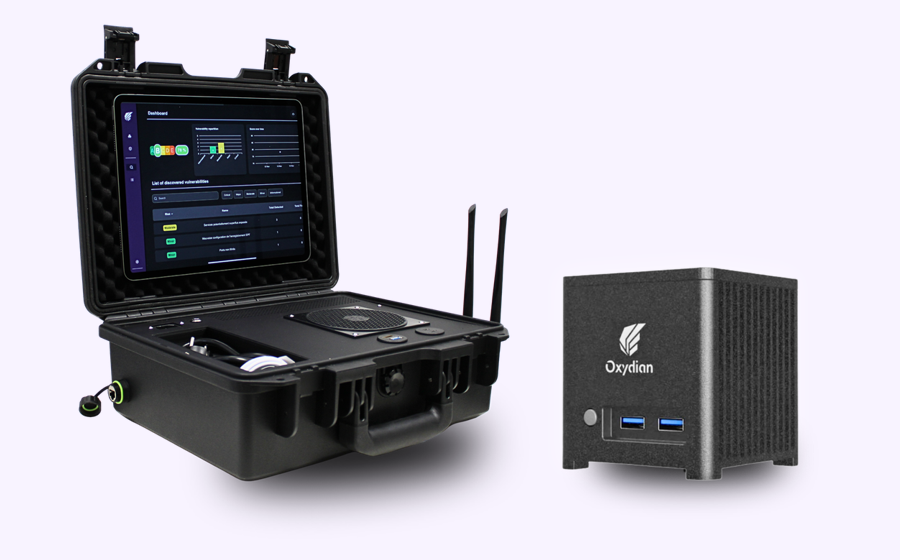
BOX OxyscanValise Oxyscan
80%delle installazioni porta alla luce vulnerabilità critiche
10 mindi installazione della BOX
90 mindi audit con la Valise, IA integrata
100% localeair gap possibile, nessun dato in uscita
Monitoraggio continuo
La BOX Oxyscan, un VOC chiavi in mano
Il SOC padroneggia la supervisione e la risposta. Con la BOX, propone anche il rilevamento e la gestione delle vulnerabilità, la mappatura della rete ed esche (honeypot) che completano i suoi avvisi. Un VOC pronto all'uso, installato in loco, da integrare nell'offerta.
Esche che alimentano il SIEMLa BOX espone falsi servizi vulnerabili, con sonde per le sedi remote, e rileva gli attacchi interni: Responder, CVE, DHCP non autorizzato, scansioni. Ogni interazione parte via webhook verso il SIEM o il SOAR, senza falsi positivi.
I punti ciechi rivelatiStampanti, IoT, apparati di rete, server dimenticati, postazioni fuori dominio: tutto ciò che è collegato viene mappato, scansionato e monitorato ogni settimana, compreso ciò che non invia nulla al SIEM.
In più, la gestione delle vulnerabilitàVulnerabilità realmente sfruttabili, Active Directory, password, ogni settimana, con la correzione spiegata nell'interfaccia. Il SOC diventa proattivo, senza dover assumere un team VOC.
Un valore visibile ogni meseUn report mensile con il marchio del SOC, leggibile da una direzione: il cliente vede il valore del suo abbonamento prima dell'incidente. Ogni correzione diventa un servizio da proporre.
SOC da solo o SOC + VOC
SOC da soloSOC + VOC Oxyscan
Valore percepito dal clienteIl giorno dell'incidenteOgni mese, in un report con il marchio del SOC
ApproccioReattivo, si risponde all'avvisoProattivo, si corregge prima dell'avviso
VulnerabilitàNote dopo l'audit annuale o dopo l'incidenteIdentificate ogni settimana, corrette man mano
PerimetroCiò che ha un agente o invia logTutto ciò che ha un indirizzo IP
Interventi puntuali
La Valise Oxyscan, un pentester in valigia
Collegata alla rete del cliente, la Valise esegue un audit completo, interno o esterno, in 90 minuti in media, senza dover impiegare un pentester. Mentre la BOX monitora in modo continuo, la Valise interviene nel momento opportuno.
Prima di firmare con un nuovo clienteQuadro della situazione di una rete sconosciuta: mappatura, vulnerabilità, Active Directory, password, Wi-Fi, esposizione su internet. Il contratto parte da una base nota, con correzioni da proporre fin dal primo mese.
Dopo un incidenteL'istantanea della rete compromessa: macchine obsolete, servizi aperti, password deboli, percorsi ancora sfruttabili. Il contenimento si definisce in base ai fatti e lo stato iniziale è documentato.
Un auditor di supportoLa chiavetta fornita con la Valise apre su richiesta un tunnel sicuro: con un token aggiuntivo, un auditor Oxydian subentra da remoto per approfondire un risultato o supportare la risposta a un incidente.
Un audit con il marchio del SOCSintesi per la direzione, risultati per criticità, raccomandazioni, screenshot: il report viene generato in loco e consegnato dal team del SOC. Audit annuale, controllo dopo una migrazione, requisito di un assicuratore.
BOX e Valise, il ciclo completo
PrimaLa Valise fissa lo stato iniziale e avvia il monitoraggio successivo.
DuranteLa BOX monitora ogni settimana, avvisa il SOC e produce il report mensile.
Al momento chiaveIncidente, migrazione, nuova sede: la Valise torna a fare il punto.
Prevenzione, monitoraggio e audit con lo stesso team, e un cliente che vede il valore del SOC tutto l'anno.
Un modello pensato per SOC e MSSP
Modello partner
Licenza per BOX, sconto partner che cresce con il numero di BOX attive.
Valise acquistata una volta, poi token di audit singoli o a pacchetti: un token, un audit, fatturato alla tariffa del partner.
Co-branding, report BOX e Valise con il marchio del SOC.
Onboarding incluso, formazione degli analisti, ambiente demo, aggiornamenti e supporto diretto con gli auditor Oxydian.
Integrazione
Console partner, stato di tutte le BOX, punteggi e report di ogni cliente in un unico posto.
Webhook e API, avvisi delle esche e rilevamenti inviati al SIEM o al SOAR, pronti per un playbook; vulnerabilità e report recuperabili tramite API.
Accesso aperto dal cliente finale, una chiavetta USB collegata presso il cliente dà al SOC l'accesso completo ai risultati.
Dati in loco, analisi 100% locale, installazione air gap possibile, dati della Valise conservati su un supporto rimovibile.
Da scaricareL'offerta SOC & MSSP in PDF
Le due schede, BOX Oxyscan e Valise Oxyscan: argomenti, integrazione nel SIEM o nel SOAR, modello partner.
Riceva via e-mail le due schede dell’offerta: la BOX Oxyscan per un VOC continuo, la Valise Oxyscan per gli audit puntuali.
Diagnosi gratuita (30 min)
Una DIAGNOSI GRATUITA di 30 minuti, senza impegno!
Oxydian Le offre l’opportunità di valutare rapidamente il Suo livello di maturità in materia di sicurezza informatica, nel corso di una videoconferenza da 15 a 30 minuti.
Dialoghi direttamente con un esperto, individui le Sue esigenze e riceva raccomandazioni personalizzate al 100%, con un report organizzato per priorità.
Preferisce procedere in autonomia?
È inoltre disponibile un autotest online che Le offre una prima panoramica del Suo livello di sicurezza, calcolando il Suo cyberscore.