Um SOC sabe supervisionar e responder a incidentes, mas o seu valor permanece pouco visível enquanto nenhum ataque acontece. As vulnerabilidades do cliente final, por sua vez, muitas vezes ficam fora do seu escopo.
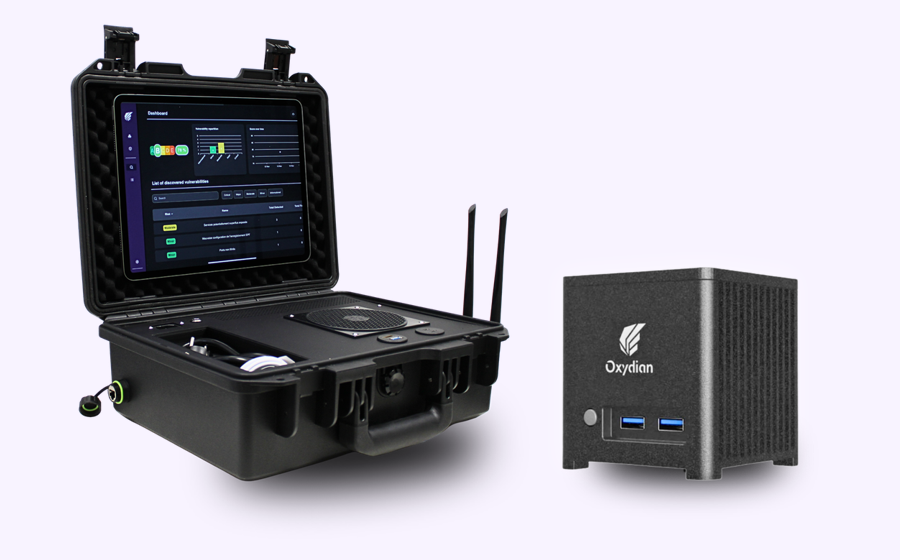
O SOC domina a supervisão e a resposta. Com a BOX, ele também oferece detecção e gestão de vulnerabilidades, mapeamento da rede e iscas (honeypots) que complementam os seus alertas. Um VOC empacotado, instalado no local, pronto para integrar à oferta.
Iscas que alimentam o SIEMA BOX expõe falsos serviços vulneráveis, com sondas para as unidades remotas, e detecta ataques internos: Responder, CVE, DHCP falso, varreduras. Cada interação é enviada por webhook ao SIEM ou ao SOAR, sem falsos positivos.
Pontos cegos reveladosImpressoras, IoT, equipamentos de rede, servidores esquecidos, estações fora do domínio: tudo o que está conectado é mapeado, varrido e monitorado toda semana, inclusive o que não envia nada ao SIEM.
Gestão de vulnerabilidades incluídaVulnerabilidades realmente exploráveis, Active Directory, senhas, toda semana, com a correção explicada na interface. O SOC se torna proativo, sem precisar contratar uma equipe de VOC.
Um valor visível todo mêsUm relatório mensal com a marca do SOC, compreensível por uma diretoria: o cliente vê o valor da sua assinatura antes do incidente. Cada correção se torna um serviço a propor.
SOC sozinho ou SOC + VOC
SOC sozinhoSOC + VOC Oxyscan
Valor percebido pelo clienteNo dia do incidenteTodo mês, em um relatório com a marca do SOC
PosturaReativa, responde ao alertaProativa, corrige antes do alerta
VulnerabilidadesConhecidas após a auditoria anual ou após o incidenteIdentificadas toda semana, corrigidas continuamente
EscopoO que tem um agente ou envia logsTudo o que tem um endereço IP
O pontual
A Valise Oxyscan, um pentester em uma maleta
Conectada à rede do cliente, a Valise realiza uma auditoria completa, interna ou externa, em 90 minutos em média, sem precisar mobilizar um pentester. Enquanto a BOX monitora continuamente, a Valise atua no momento certo.
Antes de fechar com um novo clienteDiagnóstico de uma rede desconhecida: mapeamento, vulnerabilidades, Active Directory, senhas, Wi-Fi, exposição na internet. O contrato começa a partir de uma base conhecida, com correções a propor desde o primeiro mês.
Após um incidenteO retrato da rede comprometida: máquinas obsoletas, serviços abertos, senhas fracas, caminhos ainda exploráveis. A contenção é priorizada com base em fatos e o estado inicial fica documentado.
Um auditor de reforçoA chave fornecida com a Valise abre sob demanda um túnel seguro: por um crédito adicional, um auditor Oxydian assume remotamente para aprofundar uma constatação ou apoiar uma resposta a incidente.
Uma auditoria com a marca do SOCSíntese para a diretoria, constatações por criticidade, recomendações, capturas de tela: o relatório é gerado no local e entregue pela equipe do SOC. Auditoria anual, verificação após migração, exigência de uma seguradora.
BOX e Valise, o ciclo completo
AntesA Valise estabelece o estado inicial e prepara o monitoramento que vem a seguir.
DuranteA BOX monitora toda semana, alerta o SOC e produz o relatório mensal.
No momento certoIncidente, migração, nova unidade: a Valise volta para fazer um balanço.
Prevenção, monitoramento e auditoria com a mesma equipe, e um cliente que vê o valor do SOC o ano todo.
Um modelo pensado para SOCs e MSSPs
Modelo de parceria
Licença por BOX, desconto de parceiro que aumenta com o número de BOX ativas.
Valise comprada uma vez, depois créditos de auditoria avulsos ou em pacotes: um crédito, uma auditoria, faturada pelo preço do parceiro.
Co-branding, relatórios da BOX e da Valise com a marca do SOC.
Onboarding incluído, treinamento dos analistas, ambiente de demonstração, atualizações e suporte direto com os auditores Oxydian.
Integração
Console de parceiro, estado de todas as BOX, pontuações e relatórios de cada cliente no mesmo lugar.
Webhook e API, alertas das iscas e detecções enviados ao SIEM ou ao SOAR, prontos para um playbook; vulnerabilidades e relatórios disponíveis via API.
Acesso liberado pelo cliente final, uma chave USB conectada no cliente dá ao SOC acesso completo aos resultados.
Dados no local, análise 100% local, instalação air gap possível, dados da Valise armazenados em uma mídia removível.
Para baixarA oferta SOC & MSSP em PDF
As duas fichas, BOX Oxyscan e Valise Oxyscan: argumentos, integração ao SIEM ou ao SOAR, modelo de parceria.
Receba por e-mail as duas fichas da oferta: a BOX Oxyscan para um VOC contínuo e a Valise Oxyscan para as auditorias pontuais.
Diagnóstico gratuito (30 min)
Um DIAGNÓSTICO GRATUITO de 30 min, sem compromisso!
A Oxydian oferece a você a oportunidade de avaliar rapidamente o seu nível de maturidade em cibersegurança, durante uma videoconferência de 15 a 30 minutos.
Converse diretamente com um especialista, identifique suas necessidades e receba recomendações 100% personalizadas, com um relatório hierarquizado por prioridade.
Quer avançar por conta própria?
Uma autoavaliação online também está disponível para dar a você uma primeira visão do seu nível de segurança, calculando o seu cyberscore.